¿De quién es Internet? Una petición, seguida salto a salto
Ninguna empresa ni ningún gobierno es dueño de Internet. Son unas 78.000 redes gestionadas por separado que han acordado transportar el tráfico de las demás, y cada una es dueña de sus propios routers, sus propios contratos y, a veces, su propia fibra. Nosotros gestionamos una de esas redes, AS55285. Para mostrar dónde está la propiedad, trazamos una sola petición desde nuestra sede central en Ottawa hasta un servidor que tenemos en Ámsterdam y nombramos al propietario de cada elemento que atravesó, junto con quién paga a quién.
Cómo funciona Internet: redes unidas por contratos
Internet es un conjunto de redes gestionadas por separado que han acordado transportar tráfico unas para otras. Cada una es un sistema autónomo (AS): una red con su propio número y su propia política de enrutamiento, que comunica a sus vecinas mediante el Border Gateway Protocol (BGP) a qué direcciones puede entregar tráfico. La revisión anual de la tabla de enrutamiento de Geoff Huston contó unas 77.900 en IPv4 a finales de 2025.
Un AS puede ser una compañía telefónica nacional, una universidad, un banco, Google o nosotros. Ninguno tiene autoridad sobre otro.
Lo que mantiene unido el sistema son contratos entre pares de redes. Un cliente paga a un proveedor para llegar a todos los demás, y eso es el tránsito. Dos redes intercambian el tráfico de sus propios clientes sin cobrarse nada, y eso es el peering. Y las empresas se alquilan unas a otras las piezas físicas que necesita una red, desde espacio en un rack dentro de un edificio hasta un hilo de vidrio bajo una calle. Una lista corta de registros reparte los números y los nombres, y los propietarios de todo lo demás son los que aparecen, salto a salto, en una sola conexión.
Una petición de Ottawa a Ámsterdam, salto a salto
El 19 de octubre de 2026 lanzamos un traceroute desde nuestra sede central en Ottawa hasta el servidor que ejecuta nuestro looking glass en Digital Realty AMS3, en Ámsterdam, lg.drt-ams3.serverside.com. Cada línea es un router que respondió por el camino. El nombre y el número de AS dicen de quién es, y el tiempo es la ida y vuelta, en milisegundos, desde la oficina hasta ese router.
Hop  Host                                   Address          ASN        ms
  1  -                                      192.0.2.1        -          <1
  2  -                                      192.0.2.1        -          <1
  3  -                                      192.0.2.1        AS577       2
  4  *                                      *                            *
  5  *                                      *                            *
  6  -                                      192.0.2.1        -          13
  7  *                                      *                            *
  8  -                                      142.124.127.122  AS577      15
  9  *                                      *                            *
 10  -                                      64.230.79.89     AS577      12
 11  ae4-43-xcr2.nyk.cw.net                 195.2.17.49      AS1273     12
 12  ae3-xcr1.slo.cw.net                    195.2.28.170     AS1273     88
 13  be42-scr1.amq.cw.net                   195.2.3.117      AS1273     88
 14  be2-scr1.adr.cw.net                    195.2.23.214     AS1273     87
 15  -                                      217.161.90.225   AS1273    100
 16  1.edge.core.drt-ams3.serverside.com    198.73.56.1      AS55285    85
 17  1.spine.core.drt-ams3.serverside.com   198.73.56.47     AS55285    85
 18  access.r01b03.drt-ams3.serverside.com  198.73.56.241    AS55285    84
 19  hosted-by.serverside.com               198.73.56.243    AS55285    85
Hemos sustituido por una dirección de documentación el router de nuestra oficina, el módem de Bell, el primer router de Bell en la línea y una dirección privada dentro de la red de Bell. Todas las demás líneas están tal como se capturaron. El salto 15 responde más despacio que los saltos posteriores porque los routers contestan a las sondas de traceroute con baja prioridad; el tráfico que reenvían no se retrasa.
| Saltos | Red | Propietario | Quién paga a quién |
|---|---|---|---|
| 1 | Router de la oficina | Serverside.com | Comprado una vez |
| 2 a 10 | Bell Canada, AS577 | Bell Canada | Pagamos a Bell cada mes por la línea de la oficina |
| 11 a 15 | Vodafone, AS1273 | Vodafone Group PLC | Bell y Vodafone: tránsito o peering (condiciones privadas) |
| 16 a 18 | AS55285 | Serverside.com | Nuestros proveedores de tránsito y nuestros peers nos traen el tráfico; pagamos a los proveedores |
| 19 | Nuestro servidor de looking glass en AMS3 | Serverside.com | Nadie nos paga por él: lo mantenemos para el público |
Cada cambio de número de AS en esa captura es un contrato entre dos empresas. Un traceroute no distingue el tránsito del peering, porque las condiciones son privadas, pero sí muestra que ningún salto pertenece a una organización que mande sobre las demás.
Los datos BGP del mismo día nombran una red que el traceroute no mostró. En los colectores de rutas de RIPE, la ruta de Bell hacia nosotros era 577 1273 24785 55285: Vodafone entregó el tráfico a Joint Transit (AS24785), uno de nuestros proveedores upstream, y ningún router del traceroute respondió desde una dirección de Joint Transit.
La respuesta no tiene por qué volver por el mismo camino. Cada red elige la salida de su tráfico saliente según sus propios contratos, así que la ruta de Ámsterdam de vuelta a Ottawa la elegimos nosotros y las redes que vienen después, no el ISP que eligió la ruta de ida. Nuestro looking glass lanza traceroutes desde AMS3 y nuestras demás ciudades, así que puedes seguir el camino de vuelta hasta tu propia red.
La red de acceso por la que pagas
Una factura mensual de Internet compra una sola cosa: una conexión a la red del ISP. En nuestra captura es Bell Canada (AS577), dueña del equipo de los saltos 2 a 10 y, normalmente, del cable o la fibra que entra desde la calle. Más allá de su propio borde, el ISP paga a otra red para que transporte el tráfico o intercambia tráfico con ella. La línea de Bell de nuestra oficina no tiene contrato con nadie más adelante en el camino, tampoco con nuestra propia red: la petición llegó a AS55285 solo porque Vodafone y Joint Transit habían acordado transportarla.
El tránsito IP y las redes Tier 1
El tránsito es el servicio de llegar a todo Internet a través de la red de otro. El cliente anuncia sus direcciones al proveedor por BGP, y el proveedor le anuncia de vuelta rutas hacia todas las demás redes a las que llega, que son todas. A nuestros proveedores Tier 1 les pagamos por el percentil 95: el tráfico del mes se mide en muestras cortas, normalmente de cinco minutos cada una, se descarta el 5 % de muestras con más tráfico y la más alta de las que quedan fija la factura. Nosotros vendemos tránsito a través de nuestros servicios de red, y también lo compramos.
AS55285 compra tránsito directamente a redes Tier 1 como Arelion (AS1299) y Cogent (AS174), y a través del servicio de tránsito de NL-ix, que funciona sobre dos redes registradas a nombre de la empresa neerlandesa Broadband Hosting: Joint Transit (AS24785) para tránsito completo y Open Peering (AS20562) para rutas de peering. Joint Transit, a su vez, es cliente de tránsito. La página de comunidades BGP de NL-ix nombra como sus upstreams a Orange (AS5511), Liberty Global (AS6830), Vodafone (AS1273), Arelion y Telxius (AS12956), así que nuestro tráfico llega a esas redes a través de un proveedor que les paga, sin que tengamos contrato propio con ellas. Comprar a más de un proveedor significa que una avería o una disputa en uno de ellos deja abierto otro camino.
En lo alto de la cadena están las redes que no compran tránsito a nadie. Una red Tier 1 llega a todas las demás redes a través de sus propios clientes y del peering gratuito (settlement-free) con las demás Tier 1. Lumen (AS3356), NTT (AS2914), Arelion y Cogent son cuatro de las redes que suelen citarse. Ningún regulador certifica el título: es una afirmación sobre contratos que las redes mantienen en privado, y por eso las listas publicadas de Tier 1 no coinciden en los márgenes.
Cuando dos grandes redes no llegan a un acuerdo, el resultado es público. Hurricane Electric (AS6939) y Cogent no han intercambiado rutas IPv6 directamente, y los operadores hablan de esa carencia en la lista de correo de NANOG desde al menos octubre de 2009. En 2012, Andrew Ayer describió conexiones a hosts dual-homed en la red de Cogent que tardaban tanto en establecerse que bloqueó las rutas IPv6 afectadas en su propia máquina. La carencia seguía ahí el 19 de octubre de 2026: el looking glass de Hurricane Electric no tenía ruta hacia el bloque IPv6 de Cogent, 2001:550::/32, desde sus routers de Fremont, Nueva York ni Ámsterdam. Para quien esté conectado solo a una de las dos, parte de Internet en IPv6 no existe. Nadie puede obligarlas a conectarse, y eso es lo que significa en la práctica que nadie sea dueño de Internet.
El peering y los puntos neutros
El peering es el otro contrato. Dos redes intercambian tráfico entre sus propios clientes y no se cobran nada por ello, porque cada una se ahorra el tránsito que pagaría de otro modo. Un peer solo entrega a sus propios usuarios; no revende su tránsito a la red con la que hace peering.
Dos redes pueden hacer peering por un cable privado entre sus routers, pero gran parte ocurre en un punto de intercambio de Internet (IXP), o punto neutro: una plataforma de conmutación dentro de un centro de datos. Cada miembro conecta un puerto, y por ese único puerto puede hacer peering con cualquier otro miembro. La mayoría de los puntos neutros también tienen servidores de rutas, así que un miembro puede hacer peering con todos los que los usan mediante una sola sesión BGP en lugar de cientos. Si hay una cuota, es por el puerto, no por el tráfico que pasa por él.
Estamos conectados a seis puntos neutros, todos en Ámsterdam: NL-ix, Frys-IX, 1-NL, LSIX, Speed-IX e INTERIX. Nuestra política en PeeringDB es abierta, es decir, hacemos peering con cualquier red que lo pida, y bgp.tools mostraba 944 redes conectadas a AS55285 el 19 de octubre de 2026: 932 peers, más nuestros upstreams y clientes.
Edificios, cross-connects y fibra oscura
Somos dueños de nuestros servidores, switches y routers. No somos dueños de los edificios en los que están. AMS3 pertenece a Digital Realty, FR5 en Fráncfort a Equinix y DFW1 en Dallas a DataBank; nuestros servidores de Londres están en Telehouse West, y los de Chicago, en el edificio de Netrality en 717 South Wells. Alquilamos armarios a esos operadores y les pagamos la electricidad que consumen.
Dentro de un edificio, dos redes se conectan mediante un cross-connect: una fibra que el operador del edificio tiende del armario de un cliente al de otro, normalmente a través de una meet-me room compartida, y que factura cada mes que sigue instalada. Todo puerto en un punto neutro y toda sesión de peering privado empiezan con uno.
Entre edificios, la fibra enterrada también tiene dueño. En Chicago, nuestros servidores de 717 South Wells llegan a 350 East Cermak, de Digital Realty, el principal carrier hotel de la ciudad, por fibra oscura de Zayo: hilos que alquilamos sin iluminar y que iluminamos con nuestra propia óptica. La mayor parte de nuestra conectividad en Chicago la recogemos en la meet-me room de ese edificio.
Cables submarinos en la ruta transatlántica
El camino de Ottawa a Ámsterdam cruza el Atlántico, así que uno de sus tramos pasa por un cable submarino. TeleGeography sigue más de 600 cables submarinos activos y planificados en 2026, con más de 1,5 millones de kilómetros en servicio a principios de 2026. Los operadores construyeron la mayoría en consorcios, repartiéndose el coste y la capacidad, y proveedores de contenidos como Google, Meta, Microsoft y Amazon son ahora grandes inversores en los nuevos. TeleGeography también indica que los operadores de redes privadas han desplegado recientemente más capacidad que los operadores de backbone de Internet.
Un traceroute no nombra el cable. Muestra un aumento brusco del tiempo de ida y vuelta entre un router a un lado del océano y otro al otro lado: en nuestra captura, de 12 ms en ae4-43-xcr2.nyk.cw.net, de Vodafone, a 88 ms en ae3-xcr1.slo.cw.net, el siguiente router. Vodafone (AS1273) transportó el paquete al otro lado, sobre fibra propia en el cable o capacidad que alquila. Nosotros no pagamos a Vodafone. Pagamos a Joint Transit, y Joint Transit compra tránsito a Vodafone.
Direcciones IP, números de AS y dominios: coordinados, sin dueño
Dos cosas que necesita toda red vienen de registros y no de un proveedor: sus direcciones IP y su número de AS, y los nombres de dominio que escriben sus usuarios.
Las direcciones parten de la Internet Assigned Numbers Authority (IANA), que ICANN gestiona a través de una filial, Public Technical Identifiers. IANA entrega grandes bloques a cinco registros regionales de Internet: AFRINIC, APNIC, ARIN, LACNIC y el RIPE NCC. IANA funcionó bajo un contrato con el Departamento de Comercio de Estados Unidos hasta el 1 de octubre de 2016, cuando el contrato expiró y la supervisión pasó a la comunidad de ICANN.
AS55285 está registrado en ARIN, el registro de Canadá, Estados Unidos y partes del Caribe. Estar registrado es ser miembro, con una cuota anual que depende de cuánto espacio de direcciones, o cuántos números de AS, tiene una organización: la tabla de tarifas de 2026 de ARIN va de 275 dólares al año por un /24 de IPv4 o menos a 282.240 dólares para los mayores titulares. En Europa, el RIPE NCC cobra 1800 € por cuenta de LIR en 2026, más 50 € por cada número de AS (RIPE-848). La ficha del registro es lo que las demás redes comprueban antes de aceptar nuestros anuncios de rutas.
Los nombres de dominio tienen la misma estructura. La zona raíz del DNS, la lista de todos los dominios de nivel superior, la publica IANA y la sirven 13 identidades de servidor raíz, con letras de la A a la M y gestionadas por 12 organizaciones independientes (root-servers.org). Cada identidad responde desde muchos emplazamientos que comparten una dirección. Verisign gestiona dos de ellas, A y J, y opera el registro de .com bajo su contrato con ICANN, así que un registrador que vende un .com vende un registro en la base de datos de Verisign.
Quién puede apagar Internet
Nadie puede apagar todo Internet, porque ninguna red transporta por sí sola el tráfico de todas las demás.
Un gobierno puede apagar las redes de acceso dentro de sus fronteras ordenando a los ISP de allí que dejen de dar servicio, y muchos lo hacen: Access Now y la coalición #KeepItOn documentaron al menos 313 cortes en 52 países en 2025. El tráfico entre otros países sigue fluyendo a su alrededor.
Una red también puede retirarse por sí misma. Según el propio relato de Meta, el 4 de octubre de 2021 un comando pensado para evaluar la capacidad del backbone de Facebook tiró sin querer todas las conexiones de su red troncal. Sus servidores DNS estaban diseñados para retirar sus anuncios BGP si perdían el contacto con los centros de datos de Facebook, así que lo hicieron, y todas las demás redes perdieron las rutas hacia los servidores de nombres de Facebook. Esas otras redes siguieron funcionando.
Qué paga una red independiente
Vistos desde nuestro lado, esos contratos se reducen a una lista de proveedores y facturas. Ninguna va a parar a nadie que mande en Internet.
| Lo que pagamos | A quién pagamos | Cómo se factura |
|---|---|---|
| Tránsito | Arelion, Cogent y Joint Transit | Percentil 95 del tráfico medido, en el caso de nuestros proveedores Tier 1 |
| Puertos en puntos neutros | Los seis puntos neutros de Ámsterdam | Una cuota por puerto, donde el punto neutro la cobra |
| Cross-connects | El operador de cada edificio | Mensual, por cable |
| Armarios y energía | El operador de cada edificio | Mensual |
| Fibra oscura en Chicago | Zayo | Alquiler de hilos sin iluminar |
| Número de AS y direcciones | ARIN | Cuota anual de miembro |
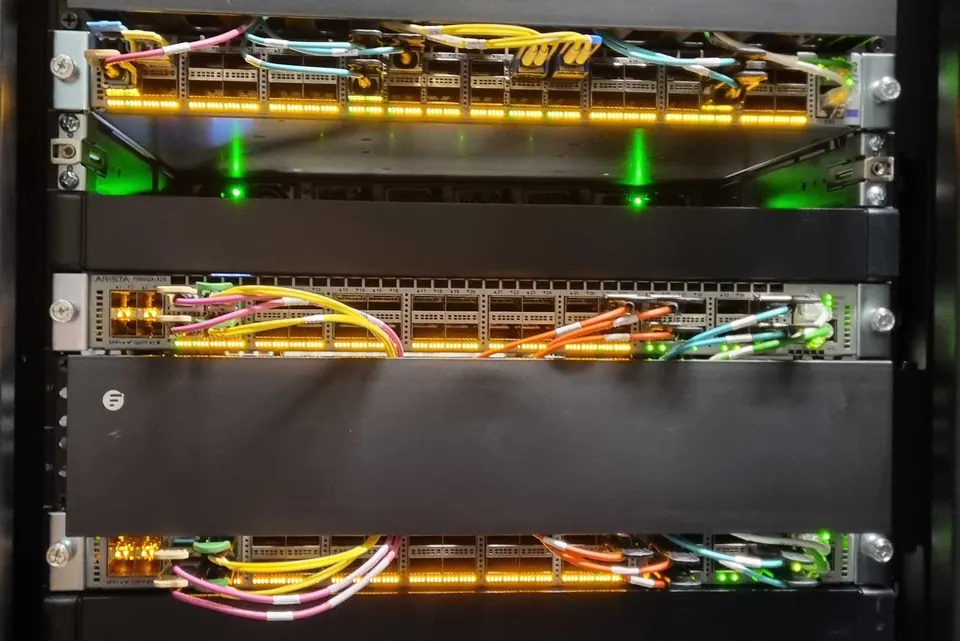
| Routers, switches y óptica | Fabricantes de hardware, entre ellos Arista | Compra directa |
Los registros son lo más parecido a un centro, y se financian con las cuotas de miembros como nosotros. Todas las demás redes de Internet funcionan con el mismo esquema: son dueñas de su equipo, alquilan lo que no pueden construir y firman sus propios contratos con sus vecinas.
Cómo consultar AS55285 por tu cuenta
PeeringDB recoge nuestros puntos neutros, instalaciones y política de peering, bgp.tools muestra nuestros upstreams y peers, y el looking glass lanza traceroutes y consultas de rutas BGP desde nuestros propios routers en cada ciudad, así que puedes trazar un camino hasta tu red desde la nuestra. La página de la red recoge todas las ciudades e instalaciones. Si gestionas una red y quieres hacer peering, nuestra política es abierta; si quieres tránsito nuestro, en servicios de red están los detalles.


 canadiense y
 neerlandés