AS55285

Nuestro propio sistema autónomo

7

Ubicaciones de red

6

Puntos neutros

9

Instalaciones de red

IPv4 + IPv6

Red de doble pila

Open

Política de peering

Nuestra propia red, de principio a fin

AS55285 es el sistema autónomo que Serverside.com opera de principio a fin. No revendemos capacidad en la red de otro: tenemos nuestro propio ASN, registramos nuestras propias rutas y fijamos nuestra propia política de peering. Eso nos da control directo sobre las decisiones de enrutamiento, relaciones de peering directas con las redes por las que pasa nuestro tráfico y un único equipo responsable cuando algo en la capa de red necesita atención, en lugar de un ticket de soporte que se traslada a un proveedor upstream.

Todo lo que hay en esta página se puede verificar de forma independiente. Nuestro ASN, nuestro IRR AS-SET y nuestros registros de peering son públicos en PeeringDB y bgp.tools, y nuestro Looking Glass ejecuta ping, traceroute y consultas BGP en vivo desde cinco de las siete ubicaciones en las que desplegamos servidores. Puedes probar una ruta desde donde estás antes de pedir un servidor, no después.

Puntos de presencia

Siete ubicaciones de red en Norteamérica y Europa, con servidores dedicados disponibles en las siete.

UbicaciónInstalacionesLooking Glass
NL
AmsterdamNetherlands
Digital Realty AMS3NikhefAMS3
US
ChicagoUnited States
Netrality CH1Digital Realty ORD10CH1
US
DallasUnited States
DataBank DFW1DFW1
US
Los AngelesUnited States
Digital Realty LAX10LAX10
US
New JerseyUnited States
Digital Realty EWR20EWR20
DE
FrankfurtGermany
Equinix FR5—
GB
LondonUnited Kingdom
Telehouse West—
CA
TorontoCanada
Digital Realty TOR1Próximamente—
AU
SydneyAustralia
Equinix SYD5Próximamente—

Lo que mueve nuestra red

Incluido de serie con cada servidor dedicado en AS55285, no vendido como un extra aparte.

Tránsito redundante y mezclado

Los servidores se conectan por uplinks duplicados sobre rutas distintas a través de nuestra fabric, mezcladas entre varios proveedores de tránsito, de modo que un solo enlace o sesión caída no deja un servidor fuera de línea por sí sola.

Peering settlement-free, política abierta

Hacemos peering en 6 puntos neutros de Ámsterdam bajo una política abierta registrada en PeeringDB, lo que mantiene más tráfico en rutas directas en lugar de pasarlo por un tercero.

Protección DDoS siempre activa

La mitigación funciona en línea en el borde de la red, de serie delante de cada servidor. No hay nada que comprar aparte ni nada que activar antes de salir a producción.

Cómo funciona el filtro

IPv6, doble pila de serie

Cada servidor se entrega con IPv4 e IPv6 activados a la vez, así que IPv6 no es una solicitud que presentas ni una función por la que pagas de más.

Sesiones BGP y BYOIP

Lleva tu propio enrutamiento: admitimos sesiones BGP para clientes que quieren anunciar su propio espacio de direcciones a través de nuestra red en lugar de usar el que les asignamos.

Red privada

Conecta tus propios servidores entre sí por nuestra red interna en lugar de por internet público, y deja la replicación de bases de datos y el tráfico entre nodos fuera de una interfaz pública. Una red privada puede extenderse entre nuestros centros de datos.

Cómo funcionan las redes privadas

Monitorización 24/7 y NOC

Nuestro equipo de network operations vigila el enrutamiento y la conectividad a todas horas, no solo en horario de oficina.

Una huella global que crece

Hoy siete ubicaciones de red en Norteamérica y Europa, con más puntos de presencia en camino.

Protección DDoS

Cada servidor en AS55285 incluye mitigación DDoS en el borde de la red. Forma parte de la capa de red, no de una línea de producto aparte: no hay nada que añadir a un carrito ni nada que activar cuando el servidor ya está en producción.

La mitigación está en línea, delante del servidor, y filtra el tráfico de ataque antes de que llegue al host. El tráfico legítimo sigue pasando sin que tengas que reapuntar los DNS ni montar un endpoint de scrubbing aparte. Cada ubicación tiene su propio equipo Corero NTD1100 en la ruta, así que un ataque se descarta en la ubicación en la que entra.

Como el filtro ya está en la ruta, no hay que esperar a ninguna redirección: el tráfico de ataque se descarta en menos de un segundo.

Al estar la protección integrada en la red en vez de añadida después, cubre un servidor desde el momento en que se aprovisiona, también durante la instalación del SO y el primer arranque.

  • En resumen
  • Incluida automáticamente en cada servidor, sin alta ni coste de extra
  • El filtrado ocurre en línea en cada ubicación, por delante de tu host
  • Tráfico de ataque descartado en menos de un segundo, sin redirección
  • No hace falta cambiar DNS, usar proxy ni un endpoint de scrubbing aparte
Redundancia y enrutamiento

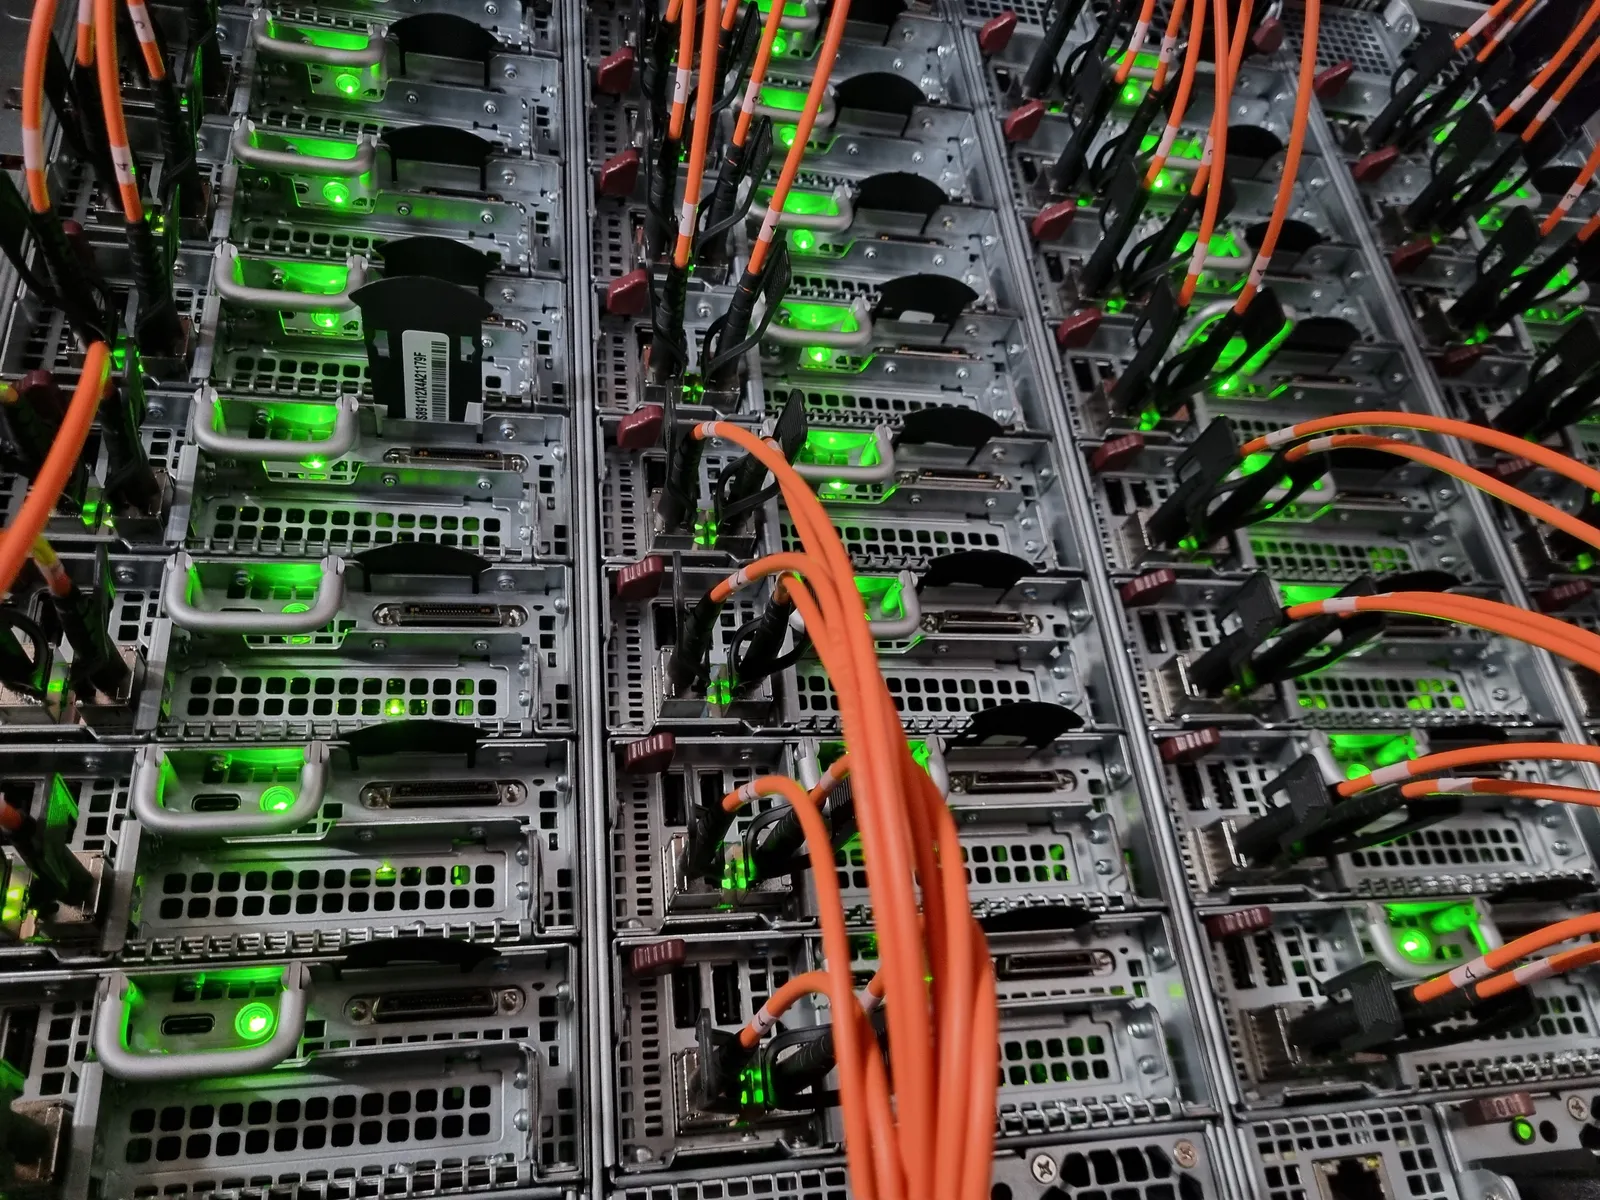
Los servidores se conectan por uplinks duplicados, cada uno a un switch distinto, de modo que un enlace o una interfaz caída no deja un servidor fuera de línea por sí sola.

A partir de ahí el tráfico cruza rutas distintas por nuestra fabric en lugar de un único cuello de botella. Llegamos al resto de internet mediante una mezcla de proveedores de tránsito y peering settlement-free, así que ningún upstream es el único camino hacia un destino. Cada uno de esos uplinks de tránsito es un puerto de 100 Gbit/s o más.

Cuando una ruta falla, ya sea un uplink, un enlace de la fabric o una sesión upstream, el enrutamiento converge automáticamente hacia la siguiente ruta disponible.

  • En resumen
  • Uplinks duplicados en switches separados
  • Rutas distintas a través de la fabric de red
  • Tránsito mezclado más peering settlement-free, en uplinks de 100 Gbit/s+
  • Reconvergencia automática hacia otra ruta en caso de fallo

Direccionamiento IP, BGP e IPv6

Cada servidor se entrega en doble pila, con IPv4 e IPv6 activados juntos de serie, así que IPv6 no es una solicitud aparte ni un extra de pago.

Si llevas tu propio enrutamiento, admitimos sesiones BGP con clientes que quieren anunciar su propio espacio de direcciones a través de nuestra red (BYOIP) en lugar de usar el que les asignamos.

Lo que anunciamos está registrado, no solo declarado: nuestro IRR AS-SET, AS55285:AS-ALL, lista los prefijos que originamos, comprobables contra los mismos registros públicos de IRR y PeeringDB que usaría cualquier consulta a un route server.

  • En resumen
  • Doble pila IPv4 + IPv6 en cada servidor de serie
  • Sesiones BGP disponibles para clientes que anuncian su propio espacio de direcciones
  • Rutas registradas bajo AS55285:AS-ALL en el IRR

Redes privadas entre centros de datos

Una red privada es una red de capa 2 entre tus propios servidores dedicados. Circula dentro de nuestra red en lugar de por internet público, así que el tráfico entre esos servidores queda fuera de sus interfaces públicas. Su VLAN se puede extender a tus servidores en nuestros otros centros de datos, de modo que un clúster web atiende a visitantes en dos ubicaciones y mantiene sincronizadas sus sesiones y su caché por una sola red privada. Los clústeres de bases de datos y de Proxmox se quedan en un solo centro de datos.

Se admiten jumbo frames con una MTU de 9000, eliges tú la etiqueta VLAN y gestionas la red desde la consola cloud o por API. Las redes privadas y su extensión entre centros de datos están disponibles sin coste.

Los grupos de firewall cubren el lado público. Un grupo de firewall es un conjunto con nombre de reglas de permitir y bloquear, por protocolo, rango de puertos y red de origen, que aplicas a tantas de tus direcciones IP públicas como quieras, también sin coste. Las reglas se ejecutan en el switch de acceso al que se conecta cada servidor, así que el tráfico que una regla bloquea se descarta antes de llegar al puerto del servidor. Son sin estado y solo filtran el tráfico entrante, y el tráfico que no coincide con ninguna regla pasa; el filtrado con estado sigue siendo trabajo de un firewall en el host. Los grupos de firewall no filtran el tráfico de una red privada.

Cómo funcionan las redes privadas y los grupos de firewall
  • En resumen
  • Capa 2 entre tus propios servidores, fuera de sus interfaces públicas
  • Una sola VLAN extendida entre nuestros centros de datos
  • Jumbo frames con MTU de 9000, gestión por consola o API, sin coste
  • Grupos de firewall en nuestros switches de acceso para tus direcciones públicas

Pruébalo antes de comprar

Nuestro Looking Glass público ejecuta ping, traceroute y consultas BGP desde cinco de nuestras siete ubicaciones con servidores (Ámsterdam, Chicago, Dallas, Los Ángeles y Nueva Jersey), así que puedes comprobar la latencia y la ruta desde donde estás antes de pedir un servidor.

Cada una de esas cinco enlaza directamente con su sitio en el Looking Glass desde la tabla de arriba, o abre el Looking Glass y elige una tú mismo.

FAQ de red

¿Falta tu pregunta? Háztela directamente al equipo de red.

AS55285 es el sistema autónomo con el que Serverside.com conecta sus servidores dedicados a internet. Está registrado en PeeringDB como network service provider (NSP) con una política de peering abierta, y cada servidor que aprovisionamos lo usa de serie.


Ilustración de Comenzar

Descubre la diferencia Serverside.com

Flexibilidad en la nube sin los costes, en hardware que es solo tuyo, en las ubicaciones donde tus usuarios realmente están.

SLA de disponibilidad del 100% (crédito del 5% por cada hora de caída que causemos) · Soporte 24/7/365