À qui appartient Internet ? Une requête suivie saut par saut
Aucune entreprise ni aucun gouvernement ne possède Internet. Il se compose d'environ 78 000 réseaux exploités séparément qui ont accepté d'acheminer le trafic les uns des autres, et chacun possède ses propres routeurs, ses propres contrats et parfois sa propre fibre. Nous exploitons l'un de ces réseaux, AS55285. Pour montrer où se situe la propriété, nous avons suivi une seule requête depuis notre siège d'Ottawa jusqu'à un serveur que nous exploitons à Amsterdam, en nommant le propriétaire de chaque élément traversé et en indiquant qui paie qui.
Comment fonctionne Internet : des réseaux liés par des contrats
Internet est un ensemble de réseaux exploités séparément qui ont accepté d'acheminer le trafic les uns pour les autres. Chacun est un système autonome (AS) : un réseau doté de son propre numéro et de sa propre politique de routage, qui indique à ses voisins, via le Border Gateway Protocol (BGP), les adresses vers lesquelles il peut livrer le trafic. La revue annuelle de la table de routage de Geoff Huston en comptait environ 77 900 en IPv4 fin 2025.
Un AS peut être un opérateur téléphonique national, une université, une banque, Google ou nous. Aucun n'a autorité sur un autre.
Ce qui fait tenir l'ensemble, ce sont des contrats entre paires de réseaux. Un client paie un fournisseur pour atteindre tous les autres : c'est le transit. Deux réseaux échangent le trafic de leurs propres clients sans se facturer : c'est le peering. Et des entreprises se louent les éléments physiques dont un réseau a besoin, de l'espace en baie dans un bâtiment jusqu'à un brin de verre sous une rue. Une courte liste de registres attribue les numéros et les noms, et les propriétaires de tout le reste sont ceux qui apparaissent, saut par saut, dans une seule connexion.
Traceroute d'une requête d'Ottawa à Amsterdam
Le 19 octobre 2026, nous avons lancé un traceroute depuis notre siège d'Ottawa vers le serveur qui fait tourner notre looking glass chez Digital Realty AMS3 à Amsterdam, lg.drt-ams3.serverside.com. Chaque ligne correspond à un routeur qui a répondu en chemin. Le nom et le numéro d'AS indiquent à qui il appartient, et le temps correspond à l'aller-retour en millisecondes entre le bureau et ce routeur.
Hop  Host                                   Address          ASN        ms
  1  -                                      192.0.2.1        -          <1
  2  -                                      192.0.2.1        -          <1
  3  -                                      192.0.2.1        AS577       2
  4  *                                      *                            *
  5  *                                      *                            *
  6  -                                      192.0.2.1        -          13
  7  *                                      *                            *
  8  -                                      142.124.127.122  AS577      15
  9  *                                      *                            *
 10  -                                      64.230.79.89     AS577      12
 11  ae4-43-xcr2.nyk.cw.net                 195.2.17.49      AS1273     12
 12  ae3-xcr1.slo.cw.net                    195.2.28.170     AS1273     88
 13  be42-scr1.amq.cw.net                   195.2.3.117      AS1273     88
 14  be2-scr1.adr.cw.net                    195.2.23.214     AS1273     87
 15  -                                      217.161.90.225   AS1273    100
 16  1.edge.core.drt-ams3.serverside.com    198.73.56.1      AS55285    85
 17  1.spine.core.drt-ams3.serverside.com   198.73.56.47     AS55285    85
 18  access.r01b03.drt-ams3.serverside.com  198.73.56.241    AS55285    84
 19  hosted-by.serverside.com               198.73.56.243    AS55285    85
Notre routeur de bureau, le modem de Bell, le premier routeur de Bell sur la ligne et une adresse privée à l'intérieur du réseau de Bell sont remplacés par une adresse de documentation. Toutes les autres lignes sont telles que capturées. Le saut 15 répond plus lentement que les sauts suivants parce que les routeurs répondent aux sondes traceroute avec une faible priorité ; le trafic qu'ils transfèrent n'est pas retardé.
| Sauts | Réseau | Propriétaire | Qui paie qui |
|---|---|---|---|
| 1 | Routeur du bureau | Serverside.com | Acheté une fois |
| 2 à 10 | Bell Canada, AS577 | Bell Canada | Nous payons Bell chaque mois pour la ligne du bureau |
| 11 à 15 | Vodafone, AS1273 | Vodafone Group PLC | Bell et Vodafone : transit ou peering (conditions privées) |
| 16 à 18 | AS55285 | Serverside.com | Nos fournisseurs de transit et nos pairs nous acheminent le trafic ; nous payons les fournisseurs |
| 19 | Notre serveur de looking glass à AMS3 | Serverside.com | Personne ne nous paie pour cela : nous l'exploitons pour le public |
Chaque changement de numéro d'AS dans cette capture correspond à un contrat entre deux entreprises. Un traceroute ne permet pas de distinguer le transit du peering, car les conditions sont privées, mais il montre qu'aucun saut n'appartient à une organisation qui commanderait les autres.
Les données BGP du même jour font apparaître un réseau que le traceroute n'a pas montré. Dans les collecteurs de routes du RIPE, la route de Bell vers nous était 577 1273 24785 55285 : Vodafone a remis le trafic à Joint Transit (AS24785), l'un de nos fournisseurs amont, et aucun routeur du traceroute n'a répondu depuis une adresse de Joint Transit.
La réponse n'a pas à revenir par le même chemin. Chaque réseau choisit la sortie de son trafic sortant selon ses propres contrats, si bien que la route d'Amsterdam vers Ottawa est choisie par nous et par les réseaux situés après nous, et non par le FAI qui a choisi la route aller. Notre looking glass lance des traceroutes depuis AMS3 et nos autres métropoles, ce qui vous permet de suivre le chemin retour jusqu'à votre propre réseau.
Le réseau d'accès que paie votre abonnement
Un abonnement Internet mensuel achète une seule chose : un raccordement au réseau du FAI. Dans notre capture, il s'agit de Bell Canada (AS577), qui possède l'équipement des sauts 2 à 10 et, en général, le câble ou la fibre jusque dans la rue. Au-delà de sa propre bordure, le FAI paie un autre réseau pour acheminer le trafic ou échange du trafic avec lui. La ligne Bell de notre bureau n'a de contrat avec personne plus loin sur le chemin, notre propre réseau compris : la requête n'a atteint AS55285 que parce que Vodafone et Joint Transit avaient accepté de l'acheminer.
Le transit IP et les réseaux Tier 1
Le transit est le service qui consiste à atteindre tout Internet via le réseau de quelqu'un d'autre. Le client annonce ses adresses au fournisseur en BGP, et le fournisseur lui renvoie des routes vers tous les autres réseaux qu'il peut atteindre, c'est-à-dire tous. Nous payons nos fournisseurs Tier 1 au 95e percentile : le trafic du mois est mesuré par courts échantillons, généralement de cinq minutes chacun, les 5 % d'échantillons les plus chargés sont écartés, et le plus élevé des échantillons restants fixe la facture. Nous vendons nous-mêmes du transit via nos services réseau, et nous en achetons.
AS55285 achète du transit directement à des réseaux Tier 1 comme Arelion (AS1299) et Cogent (AS174), ainsi que via le service de transit de NL-ix, qui repose sur deux réseaux enregistrés au nom de la société néerlandaise Broadband Hosting : Joint Transit (AS24785) pour le transit intégral et Open Peering (AS20562) pour les routes de peering. Joint Transit est à son tour client de transit. La page des communautés BGP de NL-ix cite ses fournisseurs amont : Orange (AS5511), Liberty Global (AS6830), Vodafone (AS1273), Arelion et Telxius (AS12956). Notre trafic atteint donc ces réseaux via un fournisseur qui les paie, sans contrat de notre part. Acheter auprès de plusieurs fournisseurs signifie qu'une panne ou un litige chez l'un d'eux laisse un autre chemin ouvert.
Au sommet de la chaîne se trouvent des réseaux qui n'achètent de transit à personne. Un réseau Tier 1 atteint tous les autres réseaux via ses propres clients et via un peering sans contrepartie financière avec les autres Tier 1. Lumen (AS3356), NTT (AS2914), Arelion et Cogent sont quatre des réseaux habituellement cités. Aucun régulateur ne certifie ce titre : il s'agit d'une affirmation sur des contrats que les réseaux gardent privés, ce qui explique que les listes publiées de Tier 1 divergent à la marge.
Quand deux grands réseaux ne parviennent pas à s'entendre, le résultat est public. Hurricane Electric (AS6939) et Cogent n'ont pas échangé de routes IPv6 directement, et des opérateurs débattent de cette lacune sur la liste de diffusion NANOG depuis au moins octobre 2009. En 2012, Andrew Ayer a décrit des connexions vers des hôtes dual-homed sur le réseau de Cogent qui mettaient si longtemps à s'établir qu'il a bloqué les routes IPv6 concernées sur sa propre machine. La lacune existait toujours le 19 octobre 2026 : le looking glass de Hurricane Electric n'avait aucune route vers le bloc IPv6 de Cogent, 2001:550::/32, depuis ses routeurs de Fremont, New York ou Amsterdam. Pour quiconque n'est raccordé qu'à l'un des deux, une partie de l'Internet IPv6 n'existe pas. Personne ne peut leur ordonner de se raccorder, et c'est le sens pratique de « personne ne le possède ».
Peering et points d'échange Internet
Le peering est l'autre contrat. Deux réseaux échangent du trafic entre leurs propres clients sans rien se facturer, parce que chacun économise le transit qu'il paierait autrement. Un pair ne livre qu'à ses propres utilisateurs ; il ne revend pas son transit au réseau avec lequel il fait du peering.
Deux réseaux peuvent faire du peering sur un câble privé entre leurs routeurs, mais une grande partie du peering se fait sur un point d'échange Internet (IXP), une plateforme de commutation installée dans un datacenter. Chaque membre y raccorde un port et, par ce seul port, peut faire du peering avec n'importe quel autre membre. La plupart des points d'échange exploitent aussi des serveurs de routes, si bien qu'un membre peut faire du peering avec tous ceux qui les utilisent via une seule session BGP au lieu de plusieurs centaines. Les éventuels frais portent sur le port, pas sur le trafic qui y passe.
Nous sommes raccordés à six points d'échange, tous à Amsterdam : NL-ix, Frys-IX, 1-NL, LSIX, Speed-IX et INTERIX. Notre politique sur PeeringDB est ouverte, ce qui signifie que nous faisons du peering avec tout réseau qui le demande, et bgp.tools recensait 944 réseaux connectés à AS55285 le 19 octobre 2026 : 932 pairs, plus nos fournisseurs amont et nos clients.
Bâtiments, cross-connects et fibre noire
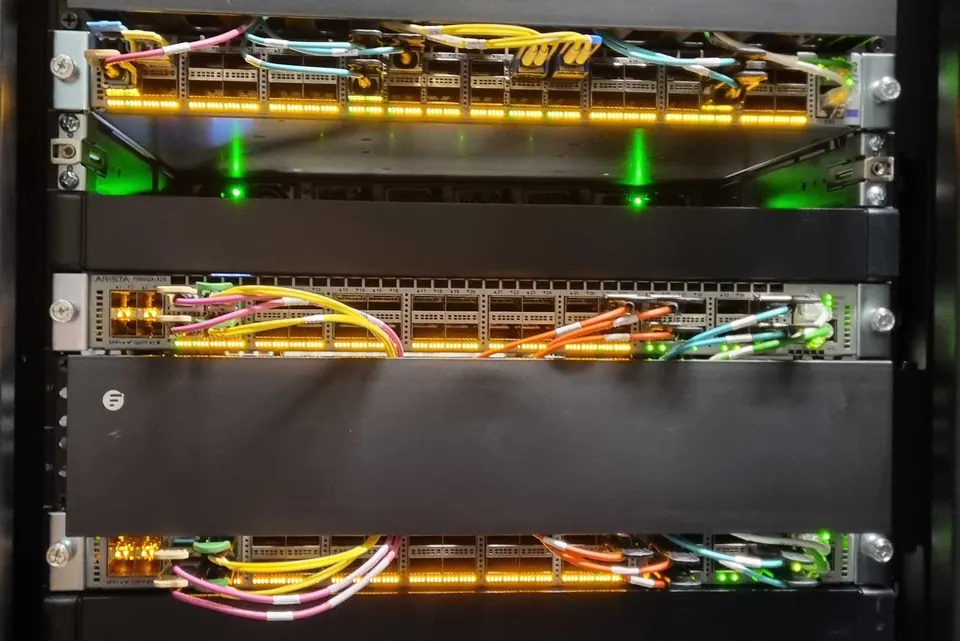
Nous possédons nos serveurs, nos switchs et nos routeurs. Nous ne possédons pas les bâtiments qui les abritent. AMS3 appartient à Digital Realty, FR5, à Francfort, à Equinix, et DFW1, à Dallas, à DataBank ; nos serveurs de Londres sont chez Telehouse West, et nos serveurs de Chicago dans le bâtiment de Netrality au 717 South Wells. Nous louons des baies à ces opérateurs et leur payons l'électricité que consomment ces baies.
À l'intérieur d'un bâtiment, deux réseaux se rejoignent par un cross-connect : une fibre que l'exploitant du bâtiment tire de la baie d'un client jusqu'à celle d'un autre, généralement via une meet-me room partagée, et qu'il facture chaque mois tant qu'elle reste en place. Chaque port de point d'échange et chaque session de peering privé commence par un cross-connect.
Entre les bâtiments, la fibre enterrée appartient elle aussi à quelqu'un. À Chicago, nos serveurs du 717 South Wells rejoignent le 350 East Cermak de Digital Realty, principal carrier hotel de la ville, par de la fibre noire de Zayo : des brins que nous louons non allumés et que nous allumons avec nos propres optiques. La majeure partie de notre connectivité à Chicago est récupérée dans la meet-me room de ce bâtiment.
Câbles sous-marins et traversée de l'Atlantique
Le chemin d'Ottawa à Amsterdam traverse l'Atlantique, si bien qu'une partie passe par un câble sous-marin. TeleGeography recense en 2026 plus de 600 câbles sous-marins en service ou en projet, avec plus de 1,5 million de kilomètres en service début 2026. Les opérateurs de télécommunications en ont construit la plupart en consortiums, en se partageant le coût et la capacité, et des fournisseurs de contenu comme Google, Meta, Microsoft et Amazon sont aujourd'hui de grands investisseurs dans les nouveaux câbles. TeleGeography indique aussi que les opérateurs de réseaux privés ont récemment déployé plus de capacité que les opérateurs de backbone Internet.
Un traceroute ne nomme pas le câble. Il montre un bond du temps aller-retour entre un routeur d'un côté de l'océan et un routeur de l'autre : dans notre capture, de 12 ms au routeur ae4-43-xcr2.nyk.cw.net de Vodafone à 88 ms à ae3-xcr1.slo.cw.net, le routeur suivant. Vodafone (AS1273) a fait traverser le paquet, sur de la fibre qu'il possède sur le câble ou sur de la capacité qu'il loue. Nous ne payons pas Vodafone. Nous payons Joint Transit, et Joint Transit achète du transit à Vodafone.
Adresses IP, numéros d'AS et noms de domaine : coordonnés, pas possédés
Deux choses dont tout réseau a besoin viennent de registres plutôt que d'un fournisseur : ses adresses IP et son numéro d'AS, et les noms de domaine que tapent ses utilisateurs.
Les adresses partent de l'Internet Assigned Numbers Authority (IANA), que l'ICANN gère via une filiale, Public Technical Identifiers. L'IANA attribue de grands blocs à cinq registres Internet régionaux : AFRINIC, APNIC, ARIN, LACNIC et le RIPE NCC. L'IANA a fonctionné sous contrat avec le département du Commerce des États-Unis jusqu'au 1er octobre 2016, date à laquelle le contrat a expiré et la supervision est passée à la communauté de l'ICANN.
AS55285 est enregistré auprès de l'ARIN, le registre du Canada, des États-Unis et d'une partie des Caraïbes. L'enregistrement est une adhésion assortie d'une cotisation annuelle fixée selon l'espace d'adressage, ou le nombre de numéros d'AS, que détient une organisation : la grille tarifaire 2026 de l'ARIN va de 275 dollars par an pour un /24 IPv4 ou moins à 282 240 dollars pour les plus gros détenteurs. En Europe, le RIPE NCC facture 1 800 € par compte LIR en 2026, plus 50 € par numéro d'AS (RIPE-848). L'inscription au registre est ce que les autres réseaux vérifient avant d'accepter nos annonces de routes.
Les noms de domaine ont la même structure. La zone racine du DNS, la liste de tous les domaines de premier niveau, est publiée par l'IANA et servie par 13 identités de serveurs racine, désignées par les lettres A à M et exploitées par 12 organisations indépendantes (root-servers.org). Chaque identité répond depuis de nombreux sites qui partagent une même adresse. Verisign en exploite deux, A et J, et gère le registre .com en vertu de son contrat avec l'ICANN : un registrar qui vend un .com vend donc un enregistrement dans la base de données de Verisign.
Qui peut couper Internet
Personne ne peut couper l'ensemble d'Internet, car aucun réseau ne transporte à lui seul le trafic de tous les autres.
Un gouvernement peut couper les réseaux d'accès à l'intérieur de ses frontières en ordonnant aux FAI du pays de cesser leur activité, et beaucoup le font : Access Now et la coalition #KeepItOn ont recensé au moins 313 coupures dans 52 pays en 2025. Le trafic entre les autres pays continue de circuler en les contournant.
Un réseau peut aussi se retirer lui-même. Le 4 octobre 2021, selon le propre compte rendu de Meta, une commande destinée à évaluer la capacité du backbone de Facebook a coupé par inadvertance toutes les connexions de son réseau backbone. Ses serveurs DNS étaient conçus pour retirer leurs annonces BGP s'ils perdaient le contact avec les datacenters de Facebook ; c'est ce qu'ils ont fait, et tous les autres réseaux ont perdu les routes vers les serveurs de noms de Facebook. Ces autres réseaux ont continué de fonctionner.
Ce que paie un réseau indépendant : fournisseurs et factures
Vus de notre côté, ces contrats se résument à une liste de fournisseurs et de factures. Aucune ne va à une entité qui dirigerait Internet.
| Ce que nous payons | À qui | Mode de facturation |
|---|---|---|
| Transit | Arelion, Cogent et Joint Transit | 95e percentile du trafic mesuré, pour nos fournisseurs Tier 1 |
| Ports de points d'échange | Les six points d'échange d'Amsterdam | Des frais de port, quand le point d'échange en facture |
| Cross-connects | L'exploitant de chaque bâtiment | Mensuel, par câble |
| Baies et électricité | L'exploitant de chaque bâtiment | Mensuel |
| Fibre noire à Chicago | Zayo | Location de brins non allumés |
| Numéro d'AS et adresses | ARIN | Cotisation annuelle |
| Routeurs, switchs et optiques | Fournisseurs de matériel, dont Arista | Achetés au comptant |
Les registres sont ce qui se rapproche le plus d'un centre, et ils sont financés par les cotisations de membres comme nous. Tous les autres réseaux d'Internet fonctionnent selon le même principe : chacun possède son équipement, loue ce qu'il ne peut pas construire et signe ses propres contrats avec ses voisins.
Vérifier AS55285 vous-même : PeeringDB, bgp.tools et looking glass
PeeringDB recense nos points d'échange, nos sites et notre politique de peering, bgp.tools affiche nos fournisseurs amont et nos pairs, et le looking glass lance des traceroutes et des recherches de routes BGP depuis nos propres routeurs dans chaque métropole, pour que vous puissiez tracer un chemin de notre réseau jusqu'au vôtre. La page réseau liste chaque métropole et chaque site. Si vous exploitez un réseau et souhaitez faire du peering avec nous, notre politique est ouverte ; si vous voulez acheter du transit chez nous, la page services réseau donne les détails.


 canadien et
 néerlandais