Comment ça marche

Détecter, filtrer, transmettre. Dans le chemin, en permanence.

La plupart des hébergeurs vendent la mitigation comme un endroit où envoyer le trafic quand les choses tournent mal. Chez nous, c'est une étape que chaque paquet franchit déjà sur le PoP où il arrive : rien à dérouter, aucun tunnel à monter et aucune fenêtre pendant laquelle l'attaque passe sans filtre.

  1. Étape 1

    Détecter

    L'appliance Corero observe chaque paquet dans le chemin de transmission et construit une référence par préfixe. Un écart de débit, de répartition des protocoles ou de distribution des sources déclenche la mitigation automatiquement, sans opérateur et sans ticket.

    • Détection comportementale
    • Référence par préfixe
    • Automatique, sans ticket
  2. Étape 2

    Filtrer

    L'appliance valide l'état du protocole, limite le débit des floods et reconnaît les schémas connus de réflexion et d'amplification à la vitesse du lien. Au-dessus, elle comprend le protocole applicatif lui-même : une requête vers votre jeu ou votre service est comparée à ce qu'envoie un vrai client et n'obtient de réponse que si elle vient de là. Les flux légitimes passent ; les paquets d'attaque sont écartés à la bordure.

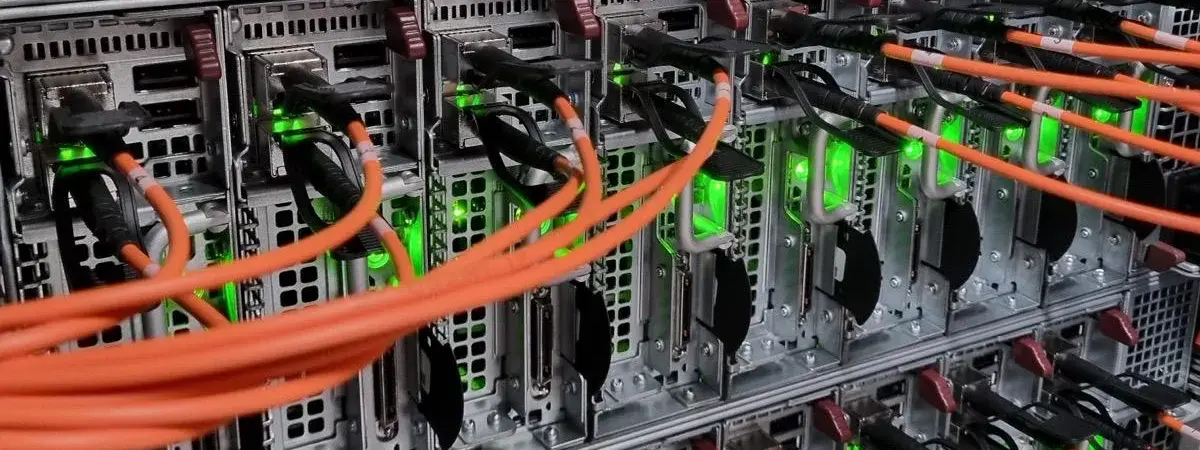
    Appliance de mitigation en ligne Corero NTD1100, photographiée avant son installation sur l'un de nos PoPs.
    • Validation du protocole
    • Réflexion et amplification
    • Connaît le protocole applicatif
    • Filtrage des requêtes L7
  3. Étape 3

    Transmettre

    Le trafic propre poursuit vers votre serveur par le chemin qu'il emprunte toujours, parce que le filtre se trouve sur le site où votre trafic est entré, et non dans un centre de nettoyage ailleurs. Pas de tunnel GRE, pas de route de retour asymétrique, pas d'aller-retour supplémentaire : votre latence et vos journaux sont les mêmes pendant une attaque qu'avant.

    • Filtré sur place
    • Sans tunnel GRE
    • Routage symétrique
  4. Étape 4

    Ajuster

    Les profils sont adaptés au trafic que vous faites tourner. Nos ingénieurs réseau écrivent et ajustent les règles de filtrage de votre application sur votre trafic réel, et vous gardez la main depuis la console sur les règles de vos propres préfixes. Ouvrez un port de jeu, mettez une source de supervision en liste blanche ou resserrez une limite UDP sans nous attendre. Les groupes de pare-feu, appliqués sur le commutateur d'accès placé devant votre serveur, vous permettent aussi de bloquer du trafic par protocole, port et réseau source.

    • Ajusté par l'équipe réseau
    • Règles en autonomie
    • Console et API

Ce qu'elle arrête

Une couverture sur les couches 3, 4 et 7

Les floods volumétriques sont les plus bruyants, mais les attaques qui mettent hors ligne les serveurs de jeu et les API sont en général plus petites et plus ciblées. La même appliance traite les deux, sur le site où le trafic arrive, pour que la petite attaque ne soit pas celle qui échappe à un filtre grossier en amont.

Couche 3 · Réseau

Floods volumétriques

Des attaques qui cherchent à saturer votre port. Absorbées dans le backbone avant la bordure, réparties sur quatre opérateurs Tier 1.

  • Floods UDP et ICMP
  • Réflexion DNS, NTP, SSDP, CLDAP, SNMP et CHARGEN
  • Floods de fragments IP
  • Carpet bombing sur tout un préfixe
Couche 4 · Transport

Épuisement de protocole et de sessions

Des attaques plus petites qui visent les tables de connexions et l'état du noyau plutôt que la bande passante.

  • Floods SYN, ACK et RST
  • Épuisement des connexions TCP
  • Balayages avec sources usurpées
  • Paquets malformés ou hors session
Couche 7 · Application

Floods applicatifs

Des requêtes qui semblent valides une par une et ne se trahissent que par leur volume ou leur schéma. Le filtre parle le protocole derrière le port et vérifie qu'une requête vient d'un vrai client avant de la transmettre, de sorte que les requêtes usurpées et scriptées n'atteignent jamais le serveur.

  • Floods HTTP GET et POST
  • Attaques à requêtes lentes
  • Schémas de requêtes contournant le cache
  • Floods de requêtes sur protocoles de jeu

Serveurs de jeu

Des profils qui savent à quoi ressemble un tick de jeu

Une limite UDP générique traite un lobby plein comme une attaque. Nos profils de filtrage comprennent chaque protocole de jeu et sont ajustés par l'équipe réseau : le schéma de trafic d'un serveur Minecraft, Source ou FiveM bien rempli devient la référence, une requête n'obtient de réponse que si elle vient d'un vrai joueur, et ce qui ne lui ressemble pas est écarté.

  • Des règles qui parlent le protocole de jeu, pas des seuils UDP génériques
  • Floods de requêtes et de handshakes usurpés écartés ; les vrais joueurs sont vérifiés et jamais touchés
  • Ouvrez vous-même un nouveau port de jeu ou changez une limite depuis la console
  • Disponible sur chaque configuration à haute fréquence que nous recommandons pour les serveurs limités par le tick rate
Hébergement de serveurs de jeu
  • MinecraftTCP 25565 · Bedrock UDP 19132
  • Source engineCS2, TF2, GMod · UDP 27015
  • FiveM / RedMUDP 30120
  • RustUDP 28015 · RCON
  • ARK / UnrealUDP 7777, 27015
  • TeamSpeak / VoIPUDP 9987 · RTP

Ce sont les plus demandés. Beaucoup d'autres protocoles de jeu et d'application sont filtrés de la même façon : si le vôtre n'est pas listé, demandez et nous ajusterons un profil pour lui.

Comparatif

La place du filtrage change tout

Un hébergeur qui vous met en null route pendant une attaque termine le travail de l'attaquant. Une appliance dans votre propre baie ne voit que ce que votre lien a déjà laissé passer. Filtrer dans le backbone de l'opérateur est le seul endroit qui réunit la capacité et le point de vue nécessaires aux deux tâches.

ApprocheServerside.com en ligneHébergeur qui ne fait que du null routeAppliance sur site
EmplacementEn ligne à la bordure de l'opérateur, devant votre portAucun. Tout le trafic est jeté dès que l'attaque est repéréeDans votre baie, après votre lien
Où cela tourneSur chacun de nos sites, sur le chemin que le trafic emprunte déjàNulle part ; le préfixe est retiréUn seul site, derrière votre propre lien
Pendant une attaque, votre service estJoignable ; le trafic d'attaque est écarté, le trafic propre transmisHors ligne pendant toute la null route, souvent des heuresJoignable jusqu’à saturation du lien lui-même
Délai de mitigationMoins d’une seconde ; le filtrage est déjà dans le cheminDe quelques minutes à quelques heures, en général par ticketImmédiat pour ce qui passe par le lien
Capacité volumétriqueLa capacité du backbone sur quatre opérateurs Tier 1Sans objetPlafonnée à la vitesse de votre port
Visibilité en couche 7Oui ; un filtrage qui connaît le protocole et vérifie les vrais clients, ajusté par nos ingénieursNonOui, si vous y terminez le TLS
CoûtIncluse avec chaque serveur et chaque port de transitGratuit, plus l'indisponibilitéMatériel, licences et quelqu’un pour l’exploiter

Tarifs

Le prix du serveur est le prix complet

La mitigation fait partie du réseau, ce n'est pas une ligne de facture. Il n'y a pas de niveau de protection à choisir, pas de tarif au Gbit/s de trafic propre et rien à payer quand une attaque survient.

  • Niveau de protection ou optionAucun, inclus
  • Frais par attaque ou par incidentAucun
  • Frais de trafic propre ou au Gbit/sAucun
  • Bande passante facturée pour le trafic d'attaque écartéAucune
Performances maximalesDDoS incluse

AMD EPYC 9354P

32 Cores @ 3.25 GHz / 3.8 GHz · 512 GB DDR5 · 2x 3.84 TB NVMe

1 165,25 €/ mois

Meilleur rapport qualité-prixDDoS incluse

Intel Xeon E-2388G

8 Cores @ 3.2 GHz / 5.1 GHz · 128 GB DDR4 · 1x 1.92 TB NVMe

211,86 €/ mois

Tarif mensuel affiché ; les durées horaire, trimestrielle, semestrielle et annuelle tournent sur le même matériel. Voir toutes les configurations

Voyez le réseau sur lequel repose le filtre

Lancez une recherche BGP, un ping ou un traceroute depuis cinq de nos sept métropoles vers votre propre réseau. Le looking glass montre le chemin que prendrait votre trafic, et où se situe notre bordure dessus.

Questions fréquentes

Une question propre à votre installation ? Demandez à l'équipe réseau.

Non. Le filtrage tourne en ligne à notre bordure devant chaque serveur dès son provisionnement. Vous pouvez ajouter vos propres règles pour votre espace d'adressage depuis la console, ou bloquer des ports et des réseaux sources avec un groupe de pare-feu, mais le profil par défaut est déjà actif.

Attaqué ailleurs ?

Si vous hébergez ailleurs et que vous vous faites mettre en null route, dites-nous ce que vous faites tourner et ce qui vous frappe. Les ingénieurs qui ajustent les filtres vous diront honnêtement si un déplacement sur AS55285 règle le problème.

Les réponses viennent des ingénieurs qui exploitent la bordure, avec une première réponse en général en quelques minutes.