AS55285

Notre propre système autonome

7

Métropoles réseau

6

Points d'échange

9

Sites réseau

IPv4 + IPv6

Réseau double pile

Open

Politique de peering

Notre propre réseau, de bout en bout

AS55285 est le système autonome que Serverside.com exploite de bout en bout. Nous ne revendons pas de capacité sur le réseau d'un autre : nous détenons notre propre ASN, enregistrons nos propres routes et définissons notre propre politique de peering. Cela nous donne la maîtrise directe des décisions de routage, des relations de peering directes avec les réseaux que notre trafic traverse, et une équipe responsable quand la couche réseau demande une intervention, plutôt qu'un ticket de support relayé à un opérateur upstream.

Tout ce qui figure sur cette page est vérifiable de façon indépendante. Notre ASN, notre IRR AS-SET et nos enregistrements de peering sont publics sur PeeringDB et bgp.tools, et notre Looking Glass exécute des ping, traceroute et requêtes BGP en direct depuis cinq des sept métropoles où nous déployons des serveurs. Vous pouvez tester un chemin depuis l'endroit où vous êtes avant de commander un serveur, et non après.

Points de présence

Sept métropoles réseau en Amérique du Nord et en Europe, avec des serveurs dédiés disponibles dans les sept.

MétropoleSitesLooking Glass
NL
AmsterdamNetherlands
Digital Realty AMS3NikhefAMS3
US
ChicagoUnited States
Netrality CH1Digital Realty ORD10CH1
US
DallasUnited States
DataBank DFW1DFW1
US
Los AngelesUnited States
Digital Realty LAX10LAX10
US
New JerseyUnited States
Digital Realty EWR20EWR20
DE
FrankfurtGermany
Equinix FR5—
GB
LondonUnited Kingdom
Telehouse West—
CA
TorontoCanada
Digital Realty TOR1Bientôt—
AU
SydneyAustralia
Equinix SYD5Bientôt—

Ce qui fait tourner notre réseau

Inclus par défaut avec chaque serveur dédié sur AS55285, et non vendu comme une option séparée.

Transit redondant et mixé

Les serveurs se raccordent par des uplinks doublés sur des chemins distincts à travers notre fabric, mixés entre plusieurs opérateurs de transit, de sorte qu'un lien ou une session en panne ne suffit pas à mettre un serveur hors ligne.

Peering settlement-free, politique ouverte

Nous peerons sur 6 points d'échange à Amsterdam sous une politique ouverte enregistrée sur PeeringDB, ce qui garde davantage de trafic sur des chemins directs au lieu de le faire passer par un tiers.

Protection DDoS toujours active

La mitigation tourne en coupure à la bordure du réseau, par défaut devant chaque serveur. Il n'y a rien à acheter à part et rien à activer avant votre mise en production.

Comment fonctionne le filtre

IPv6, double pile par défaut

Chaque serveur est livré avec IPv4 et IPv6 activés ensemble : IPv6 n'est donc ni une demande à déposer, ni une fonction à payer en plus.

Sessions BGP et BYOIP

Menez votre propre routage : nous prenons en charge les sessions BGP pour les clients qui veulent annoncer leur propre espace d'adressage à travers notre réseau au lieu d'utiliser celui que nous attribuons.

Réseau privé

Reliez vos propres serveurs entre eux par notre réseau interne plutôt que par l'internet public, et gardez la réplication de bases de données et le trafic entre nœuds hors d'une interface publique. Un réseau privé peut s'étendre entre nos centres de données.

Comment fonctionnent les réseaux privés

Supervision 24/7 et NOC

Notre équipe network operations surveille le routage et la connectivité en continu, pas seulement aux heures de bureau.

Une empreinte mondiale qui grandit

Sept métropoles réseau en Amérique du Nord et en Europe aujourd'hui, et d'autres points de présence en préparation.

Protection DDoS

Chaque serveur sur AS55285 inclut la mitigation DDoS à la bordure du réseau. Elle fait partie de la couche réseau et non d'une gamme de produits à part : il n'y a rien à ajouter à un panier ni rien à activer une fois le serveur en production.

La mitigation est placée en coupure, devant le serveur, et filtre le trafic d'attaque avant qu'il n'atteigne l'hôte. Le trafic légitime continue de passer sans que vous ayez à repointer vos DNS ni à monter un point de scrubbing séparé. Chaque métropole dispose de son propre équipement Corero NTD1100 sur le chemin, si bien qu'une attaque est jetée dans la métropole où elle arrive.

Comme le filtre est déjà sur le chemin, il n'y a aucune redirection à attendre : le trafic d'attaque est jeté en moins d'une seconde.

Parce que la protection est intégrée au réseau au lieu d'être ajoutée après coup, elle couvre un serveur dès son provisionnement, y compris pendant l'installation de l'OS et le premier démarrage.

  • En bref
  • Incluse automatiquement sur chaque serveur, sans opt-in ni frais d'option
  • Le filtrage se fait en coupure à chaque site, en amont de votre hôte
  • Trafic d'attaque jeté en moins d'une seconde, sans redirection
  • Aucun changement DNS, proxy ou point de scrubbing séparé à prévoir
Redondance et routage

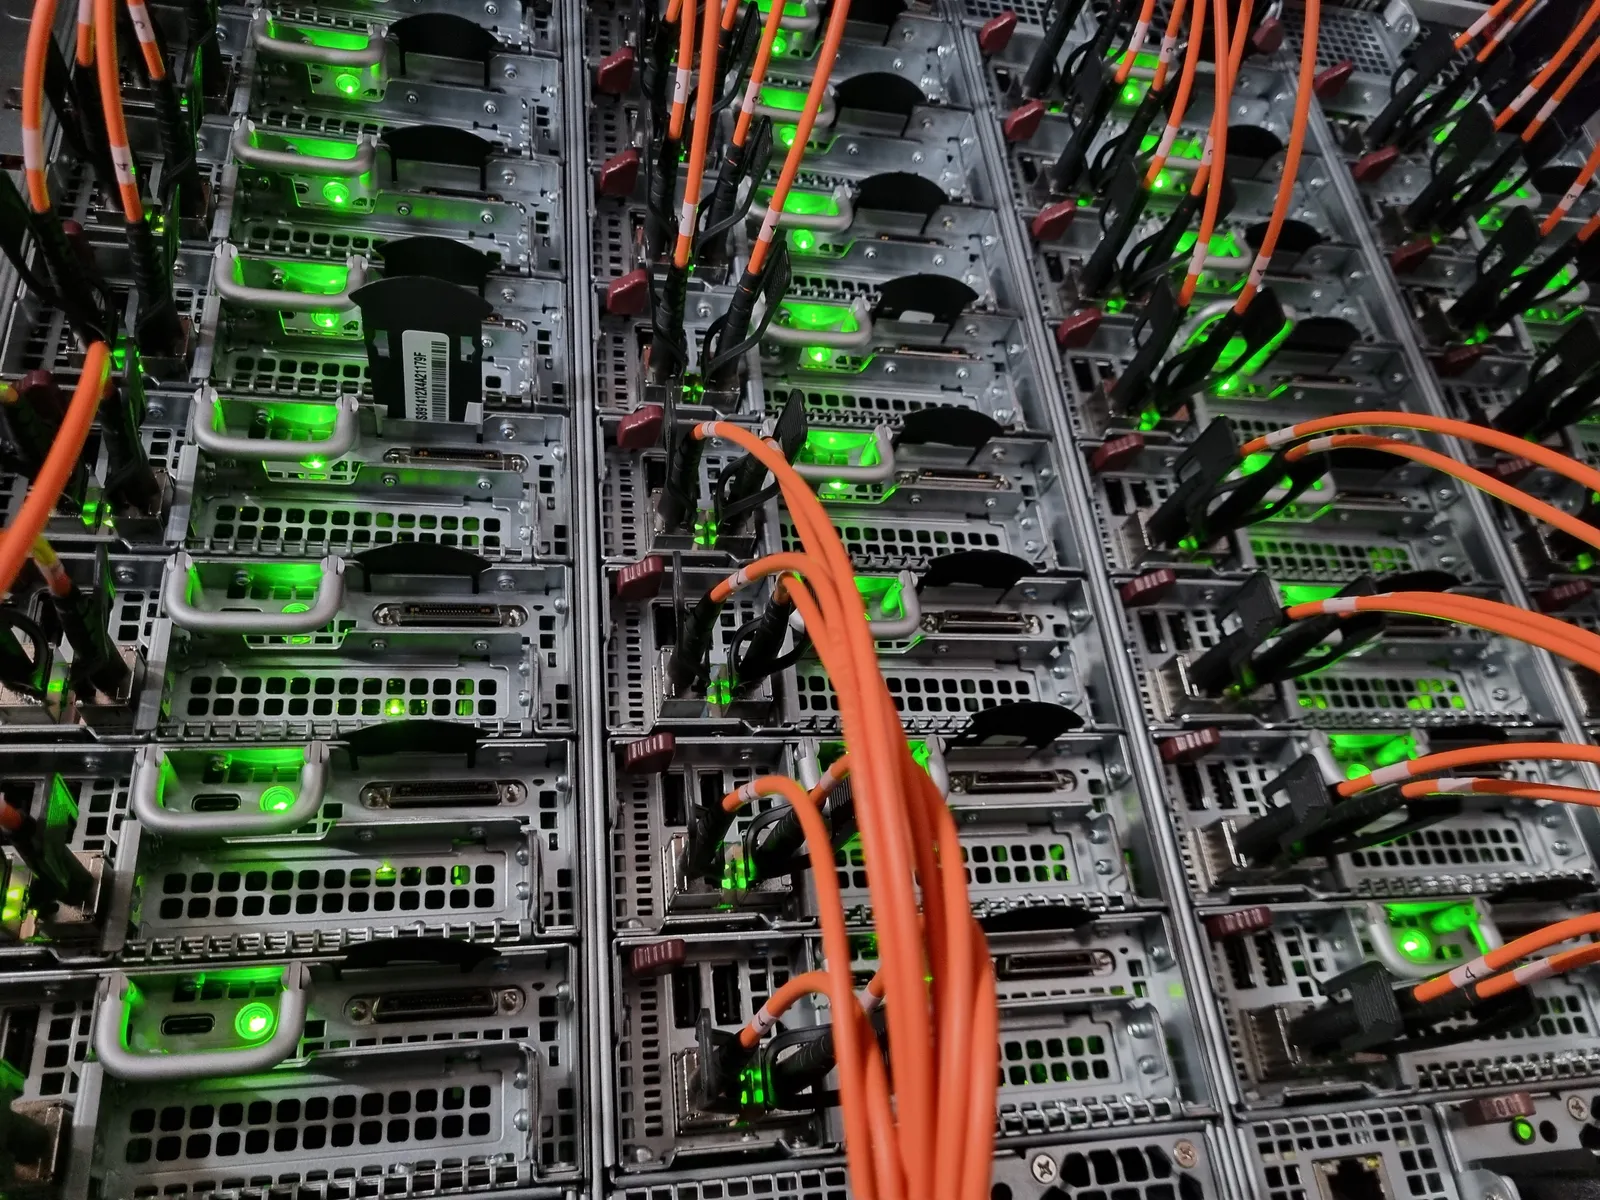
Les serveurs se raccordent par des uplinks doublés, chacun aboutissant sur un switch différent, de sorte qu'un lien ou une interface en panne ne suffit pas à mettre un serveur hors ligne.

De là, le trafic emprunte des chemins distincts à travers notre fabric plutôt qu'un point de passage unique. Nous atteignons le reste d'internet par un mélange d'opérateurs de transit et de peering settlement-free, si bien qu'aucun upstream n'est le seul chemin vers une destination donnée. Chacun de ces uplinks de transit est un port de 100 Gbit/s ou plus.

Quand un chemin tombe, qu'il s'agisse d'un uplink, d'un lien de fabric ou d'une session upstream, le routage converge automatiquement vers le chemin disponible suivant.

  • En bref
  • Uplinks doublés sur des switchs distincts
  • Chemins distincts à travers la fabric réseau
  • Transit mixé et peering settlement-free, sur des uplinks de 100 Gbit/s+
  • Reconvergence automatique vers un autre chemin en cas de panne

Adressage IP, BGP et IPv6

Chaque serveur est livré en double pile, avec IPv4 et IPv6 activés ensemble par défaut : IPv6 n'est donc ni une demande à part, ni une option payante.

Si vous menez votre propre routage, nous prenons en charge les sessions BGP avec les clients qui veulent annoncer leur propre espace d'adressage à travers notre réseau (BYOIP) au lieu d'utiliser celui que nous attribuons.

Ce que nous annonçons est enregistré et pas seulement revendiqué : notre IRR AS-SET, AS55285:AS-ALL, liste les préfixes que nous originons, vérifiables dans les mêmes registres publics IRR et PeeringDB que consulte n'importe quelle requête sur un route server.

  • En bref
  • Double pile IPv4 + IPv6 sur chaque serveur par défaut
  • Sessions BGP disponibles pour les clients qui annoncent leur propre espace d'adressage
  • Routes enregistrées sous AS55285:AS-ALL dans les IRR

Réseaux privés entre centres de données

Un réseau privé est un réseau de couche 2 entre vos propres serveurs dédiés. Il circule à l'intérieur de notre réseau plutôt que sur l'internet public, si bien que le trafic entre ces serveurs reste hors de leurs interfaces publiques. Son VLAN peut être étendu à vos serveurs dans nos autres centres de données, ce qui permet à un cluster web de servir les visiteurs dans deux métropoles en gardant sessions et cache synchronisés sur un seul réseau privé. Les clusters de bases de données et Proxmox restent dans un seul centre de données.

Les jumbo frames à 9000 MTU sont prises en charge, vous choisissez l'étiquette VLAN et vous gérez le réseau depuis la console cloud ou par API. Les réseaux privés et leur extension entre centres de données sont disponibles sans frais.

Les groupes de pare-feu couvrent le côté public. Un groupe de pare-feu est un ensemble nommé de règles d'autorisation et de blocage, par protocole, plage de ports et réseau source, que vous appliquez à autant de vos adresses IP publiques que vous le souhaitez, lui aussi sans frais. Les règles s'exécutent sur le commutateur d'accès auquel chaque serveur est branché : le trafic qu'une règle bloque est jeté avant d'atteindre le port du serveur. Elles sont sans état et ne filtrent que le trafic entrant, et le trafic qu'aucune règle ne couvre passe ; le filtrage avec état reste le travail d'un pare-feu sur l'hôte. Les groupes de pare-feu ne filtrent pas le trafic d'un réseau privé.

Fonctionnement des réseaux privés et des groupes de pare-feu
  • En bref
  • Couche 2 entre vos propres serveurs, hors de leurs interfaces publiques
  • Un seul VLAN étendu entre nos centres de données
  • Jumbo frames à 9000 MTU, gestion par console ou API, sans frais
  • Groupes de pare-feu sur nos commutateurs d'accès pour vos adresses publiques

Testez avant d'acheter

Notre Looking Glass public exécute des ping, traceroute et requêtes BGP depuis cinq de nos sept métropoles serveurs (Amsterdam, Chicago, Dallas, Los Angeles et New Jersey) : vous pouvez vérifier la latence et le chemin depuis l'endroit où vous êtes avant de commander un serveur.

Chacune de ces cinq métropoles renvoie directement vers son site Looking Glass depuis le tableau d'empreinte ci-dessus, ou bien ouvrez le Looking Glass et choisissez-en un vous-même.

FAQ réseau

Une question qui manque ? Posez-la directement à l'équipe réseau.

AS55285 est le système autonome que Serverside.com exploite pour relier ses serveurs dédiés à internet. Il est enregistré sur PeeringDB comme network service provider (NSP) avec une politique de peering ouverte, et chaque serveur que nous provisionnons l'utilise par défaut.


Illustration de démarrage

Découvrez la différence Serverside.com

La flexibilité du cloud sans les coûts, sur du matériel qui n'appartient qu'à vous, dans les régions où se trouvent réellement vos utilisateurs.

SLA de disponibilité de 100% (crédit de 5% par heure d'indisponibilité de notre fait) · Support 24/7/365