AS55285

Ons eigen autonome systeem

7

Netwerkmetropolen

6

Internetknooppunten

9

Netwerkfaciliteiten

IPv4 + IPv6

Dual-stack netwerk

Open

Peeringbeleid

Ons eigen netwerk, van begin tot eind

AS55285 is het autonome systeem dat Serverside.com van begin tot eind zelf beheert. We verkopen geen capaciteit door op het netwerk van iemand anders: we hebben een eigen ASN, registreren onze eigen routes en bepalen ons eigen peeringbeleid. Dat geeft ons directe controle over routeringsbeslissingen, directe peeringrelaties met de netwerken die ons verkeer raakt, en één team dat aanspreekbaar is als er op de netwerklaag iets nodig is, in plaats van een supportticket dat wordt doorgeschoven naar een upstream provider.

Alles op deze pagina is onafhankelijk te controleren. Ons ASN, onze IRR AS-SET en onze peeringgegevens staan publiek op PeeringDB en bgp.tools, en onze Looking Glass draait live ping, traceroute en BGP-lookups vanuit vijf van de zeven metropolen waar we servers uitrollen. Je kunt een pad testen vanaf waar je zit voordat je een server bestelt, niet erna.

Netwerklocaties

Zeven netwerkmetropolen in Noord-Amerika en Europa, met dedicated servers in alle zeven.

MetropoolFaciliteitenLooking Glass
NL
AmsterdamNetherlands
Digital Realty AMS3NikhefAMS3
US
ChicagoUnited States
Netrality CH1Digital Realty ORD10CH1
US
DallasUnited States
DataBank DFW1DFW1
US
Los AngelesUnited States
Digital Realty LAX10LAX10
US
New JerseyUnited States
Digital Realty EWR20EWR20
DE
FrankfurtGermany
Equinix FR5—
GB
LondonUnited Kingdom
Telehouse West—
CA
TorontoCanada
Digital Realty TOR1Binnenkort—
AU
SydneyAustralia
Equinix SYD5Binnenkort—

Wat ons netwerk aandrijft

Standaard inbegrepen bij elke dedicated server op AS55285, niet los verkocht als add-on.

Redundant, gemengd transit

Servers hangen aan dubbele uplinks over gescheiden paden door onze fabric, gemengd met meerdere transitproviders, zodat één kapotte link of sessie een server niet in zijn eentje offline haalt.

Settlement-free peering, open beleid

We peeren op 6 internetknooppunten in Amsterdam onder een open beleid dat op PeeringDB geregistreerd staat, waardoor meer verkeer over directe paden loopt in plaats van via een derde partij.

Altijd actieve DDoS-bescherming

De mitigatie draait standaard inline aan de rand van het netwerk, voor elke server. Er is niets apart te kopen en niets aan te zetten voordat je live gaat.

Hoe het filter werkt

IPv6, standaard dual-stack

Elke server wordt geleverd met IPv4 en IPv6 samen ingeschakeld, dus IPv6 is geen aanvraag die je indient of een functie waar je extra voor betaalt.

BGP-sessies & BYOIP

Regel je eigen routering: we ondersteunen BGP-sessies voor klanten die hun eigen IP-ruimte via ons netwerk willen aankondigen in plaats van adresruimte te gebruiken die wij toewijzen.

Privénetwerk

Verbind je eigen servers onderling over ons interne netwerk in plaats van over het publieke internet, zodat databasereplicatie en verkeer tussen nodes van een publieke interface af blijven. Een privénetwerk kan doorlopen tussen onze datacenters.

Hoe privénetwerken werken

24/7 monitoring & NOC

Ons network operations team bewaakt routering en connectiviteit rond de klok, niet alleen tijdens kantooruren.

Een groeiende wereldwijde footprint

Vandaag zeven netwerkmetropolen in Noord-Amerika en Europa, met extra points of presence op komst.

DDoS-bescherming

Elke server op AS55285 bevat DDoS-mitigatie aan de rand van het netwerk. Het hoort bij de netwerklaag, niet bij een aparte productlijn: er is niets aan een winkelwagen toe te voegen en niets aan te zetten nadat de server al live staat.

De mitigatie zit inline, vóór de server, en filtert aanvalsverkeer voordat het de host bereikt. Legitiem verkeer blijft gewoon doorlopen zonder dat je DNS hoeft om te zetten of een apart scrubbing-endpoint hoeft op te tuigen. Elke metropool heeft een eigen Corero NTD1100-appliance in het pad, zodat een aanval wordt gedropt in de metropool waar hij binnenkomt.

Doordat het filter al in het pad zit, hoef je niet op een omleiding te wachten: aanvalsverkeer wordt binnen een seconde gedropt.

Doordat de bescherming in het netwerk is ingebouwd en er niet achteraf overheen ligt, dekt ze een server vanaf het moment dat hij wordt uitgerold, ook tijdens OS-installaties en de eerste boot.

  • Kort samengevat
  • Automatisch inbegrepen op elke server, zonder opt-in of add-onkosten
  • Filtering gebeurt inline op elke locatie, vóór je host
  • Aanvalsverkeer binnen een seconde gedropt, zonder omleiding
  • Geen DNS-wijziging, proxy of apart scrubbing-endpoint nodig
Redundantie & routering

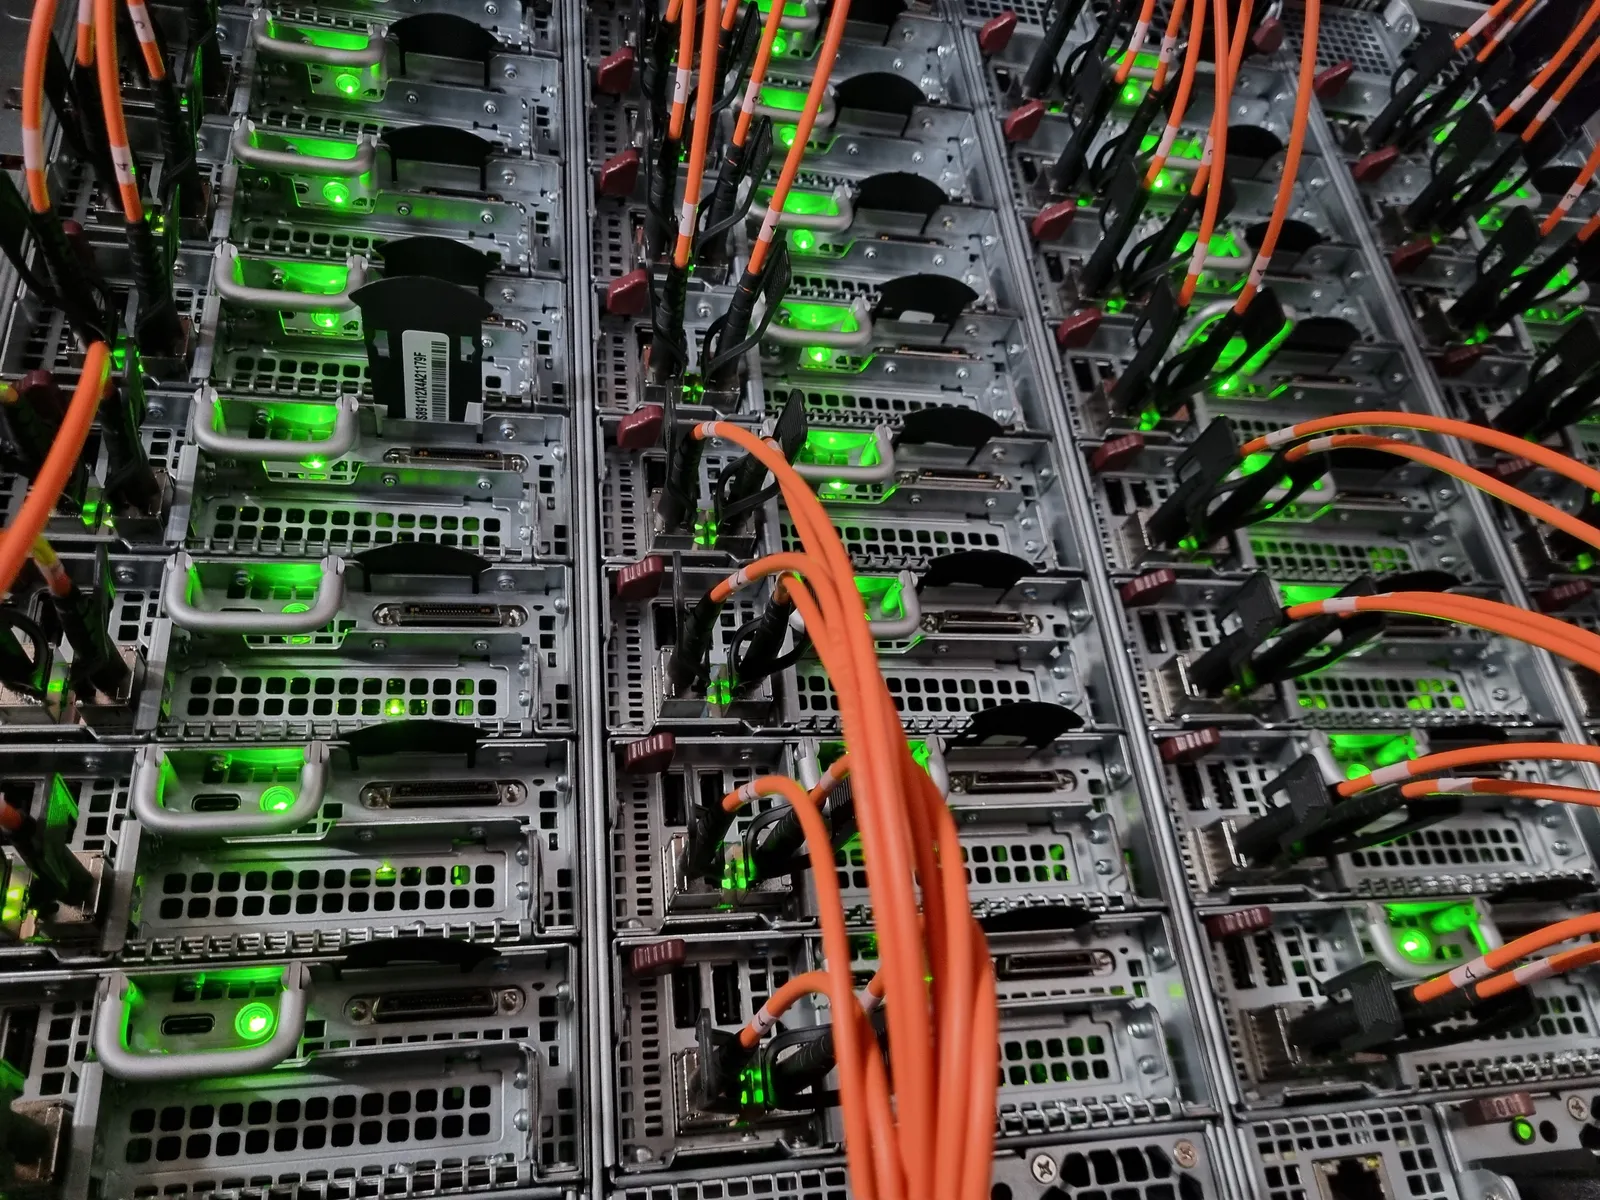
Servers hangen aan dubbele uplinks, elk op een andere switch, zodat één kapotte link of interface een server niet in zijn eentje offline haalt.

Vanaf daar loopt verkeer over gescheiden paden door onze netwerkfabric in plaats van door één knelpunt. We bereiken de rest van het internet via een mix van transitproviders en settlement-free peering, zodat geen enkele upstream de enige weg naar een bestemming is. Elke transituplink is een poort van 100 Gbit/s of sneller.

Valt een pad uit, of dat nu een uplink, een fabriclink of een upstreamsessie is, dan convergeert de routering automatisch naar het eerstvolgende beschikbare pad.

  • Kort samengevat
  • Dubbele uplinks op gescheiden switches
  • Gescheiden paden door de netwerkfabric
  • Gemengd transit plus settlement-free peering, op uplinks van 100 Gbit/s+
  • Automatische herconvergentie naar een ander pad bij uitval

IP-adressering, BGP & IPv6

Elke server wordt dual-stacked geleverd, met IPv4 en IPv6 standaard samen ingeschakeld, dus IPv6 is geen aparte aanvraag en geen betaalde add-on.

Regel je je eigen routering, dan ondersteunen we BGP-sessies met klanten die hun eigen IP-ruimte via ons netwerk willen aankondigen (BYOIP) in plaats van adresruimte te gebruiken die wij toewijzen.

Wat we aankondigen is geregistreerd, niet alleen geclaimd: onze IRR AS-SET, AS55285:AS-ALL, somt de prefixen op die we origineren, controleerbaar tegen dezelfde publieke IRR- en PeeringDB-gegevens die elke route-serverlookup gebruikt.

  • Kort samengevat
  • Standaard dual-stack IPv4 + IPv6 op elke server
  • BGP-sessies beschikbaar voor klanten die hun eigen IP-ruimte aankondigen
  • Routes geregistreerd onder AS55285:AS-ALL in de IRR

Privénetwerken tussen datacenters

Een privénetwerk is een layer 2-netwerk tussen je eigen dedicated servers. Het loopt binnen ons netwerk in plaats van over het publieke internet, zodat het verkeer tussen die servers van hun publieke interfaces af blijft. Het VLAN kan worden doorgetrokken naar je servers in onze andere datacenters, zodat een webcluster bezoekers in twee metropolen bedient en sessies en cache via één privénetwerk gelijk houdt. Database- en Proxmox-clusters blijven binnen één datacenter.

Jumboframes op 9000 MTU worden ondersteund, je kiest zelf de VLAN-tag en je beheert het netwerk vanuit de cloudconsole of via de API. Privénetwerken en het doortrekken ervan tussen datacenters zijn kosteloos beschikbaar.

Firewallgroepen dekken de publieke kant. Een firewallgroep is een benoemde set allow- en blockregels, op protocol, poortbereik en bronnetwerk, die je op een willekeurig aantal van je publieke IP-adressen toepast, ook kosteloos. De regels draaien op de access-switch waarop elke server is aangesloten, dus verkeer dat een regel blokkeert wordt gedropt voordat het de poort van de server bereikt. Ze zijn stateless en filteren alleen inkomend verkeer, en verkeer waar geen regel op past wordt doorgelaten, dus de stateful filtering blijft het werk van een hostfirewall. Verkeer op een privénetwerk filteren firewallgroepen niet.

Zo werken privénetwerken en firewallgroepen
  • Kort samengevat
  • Layer 2 tussen je eigen servers, weg van hun publieke interfaces
  • Eén VLAN doorgetrokken over onze datacenters
  • Jumboframes op 9000 MTU, beheer via console of API, kosteloos
  • Firewallgroepen op onze access-switches voor je publieke adressen

Test het voordat je koopt

Onze publieke Looking Glass draait ping, traceroute en BGP-lookups vanuit vijf van onze zeven servermetropolen (Amsterdam, Chicago, Dallas, Los Angeles en New Jersey), zodat je latency en pad kunt nakijken vanaf waar je zit voordat je een server bestelt.

Elk van die vijf linkt in de footprinttabel hierboven rechtstreeks naar zijn Looking Glass-locatie, of open de Looking Glass en kies er zelf een.

Netwerk-FAQ

Staat je vraag er niet bij? Stel hem rechtstreeks aan het netwerkteam.

AS55285 is het autonome systeem waarmee Serverside.com zijn dedicated servers met het internet verbindt. Het staat op PeeringDB geregistreerd als network service provider (NSP) met een open peeringbeleid, en elke server die we uitrollen gebruikt het standaard.


Illustratie Aan de slag

Ontdek het Serverside.com-verschil

Cloudflexibiliteit zonder de kosten, op hardware die alleen van jou is, in de locaties waar je gebruikers echt zitten.

100% uptime-SLA (5% tegoed per uur downtime die wij veroorzaken) · 24/7/365 support