Hoe het werkt

Detecteren, filteren, doorsturen. In het pad, altijd.

De meeste providers verkopen mitigatie als een plek waar je verkeer naartoe stuurt zodra er iets misgaat. Bij ons is het een stap die elk pakket al passeert op de PoP waar het binnenkomt, dus er valt niets om te leiden, is er geen tunnel op te zetten en bestaat er geen moment waarop de aanval ongefilterd aankomt.

  1. Stap 1

    Detecteren

    De Corero-appliance bekijkt elk pakket in het forwardingpad en bouwt per prefix een basislijn op. Afwijkingen in snelheid, protocolmix of bronverdeling starten de mitigatie automatisch, zonder operator en zonder ticket.

    • Gedragsdetectie
    • Basislijn per prefix
    • Automatisch, geen ticket
  2. Stap 2

    Filteren

    De appliance controleert de protocolstatus, begrenst floods en herkent bekende reflection- en amplificationpatronen op line rate. Daarboven begrijpt hij het applicatieprotocol zelf: een query naar je game of dienst wordt getoetst aan wat een echte client stuurt en alleen beantwoord als hij daarvandaan komt. Legitiem verkeer gaat door; aanvalspakketten worden aan de rand gedropt.

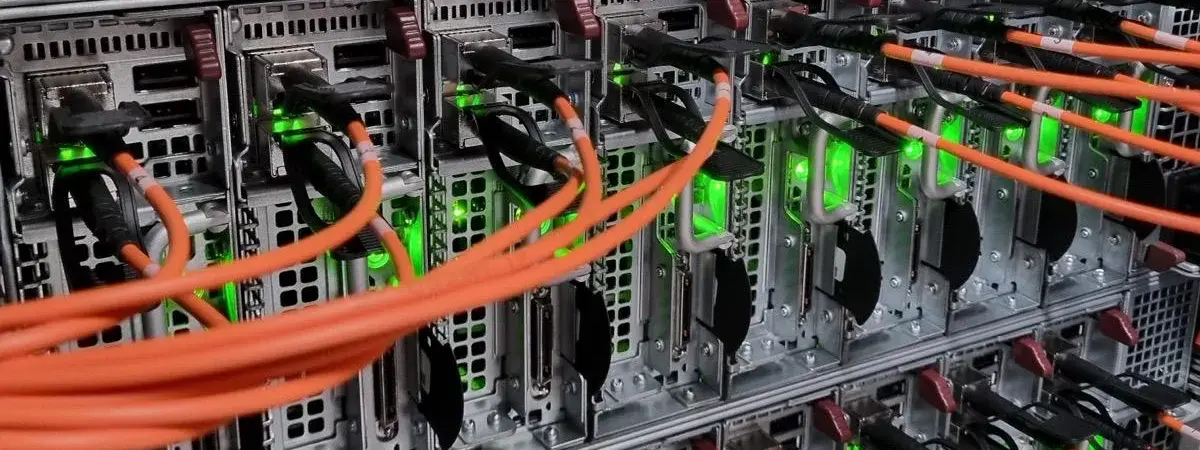
    Corero NTD1100 inline mitigatie-appliance, gefotografeerd voor installatie op een van onze PoPs.
    • Protocolvalidatie
    • Reflection en amplification
    • Kent het applicatieprotocol
    • L7-requestfiltering
  3. Stap 3

    Doorsturen

    Schoon verkeer gaat naar je server over hetzelfde pad als altijd, omdat het filter staat op de locatie waar je verkeer binnenkwam en niet in een scrubbing centre ergens anders. Geen GRE-tunnel, geen asymmetrische retourroute, geen extra round-trip: je latency en je logs zien er tijdens een aanval hetzelfde uit als ervoor.

    • Ter plekke gefilterd
    • Geen GRE-tunnel
    • Symmetrische routing
  4. Stap 4

    Afstemmen

    Profielen worden afgestemd op het verkeer dat je draait. Onze netwerkengineers schrijven de filterregels voor jouw applicatie en stemmen ze af op je echte verkeer, en je houdt zelf beheer over de regels voor je eigen prefixes vanuit de console. Open een gamepoort, zet een monitoringbron op de whitelist of scherp een UDP-limiet aan zonder op ons te wachten. Met firewallgroepen op de access-switch vóór je server blokkeer je daarnaast verkeer op protocol, poort en bronnetwerk.

    • Afgestemd door het netwerkteam
    • Zelf regels beheren
    • Console en API

Wat het tegenhoudt

Dekking over laag 3, 4 en 7

Volumetrische floods zijn de luidruchtige, maar de aanvallen die gameservers en APIs offline halen zijn meestal kleiner en gerichter. Dezelfde appliance pakt allebei aan, op de locatie waar het verkeer binnenkomt, zodat juist die kleine aanval niet langs een grof filter verderop glipt.

Laag 3 · Netwerk

Volumetrische floods

Aanvallen die je poort proberen vol te trekken. Opgevangen in de backbone voor de edge, verdeeld over vier Tier 1-upstreams.

  • UDP- en ICMP-floods
  • DNS-, NTP-, SSDP-, CLDAP-, SNMP- en CHARGEN-reflection
  • IP-fragmentfloods
  • Carpet bombing over een prefix
Laag 4 · Transport

Protocol- en state-uitputting

Kleinere aanvallen die het op verbindingstabellen en kernelstate hebben gemunt in plaats van op bandbreedte.

  • SYN-, ACK- en RST-floods
  • Uitputting van TCP-verbindingen
  • Sweeps met vervalste bronadressen
  • Misvormde en out-of-state pakketten
Laag 7 · Applicatie

Applicatiefloods

Verzoeken die stuk voor stuk geldig lijken en zich pas verraden in volume of patroon. Het filter spreekt het protocol achter de poort en controleert of een verzoek van een echte client komt voordat het wordt doorgestuurd, zodat vervalste en gescripte queries de server nooit bereiken.

  • HTTP GET- en POST-floods
  • Slow-request-aanvallen
  • Cachebrekende querypatronen
  • Queryfloods op gameprotocollen

Gameservers

Profielen die weten hoe een game tick eruitziet

Generieke UDP-limieten behandelen een volle lobby als een aanval. Onze filterprofielen begrijpen elk gameprotocol en worden afgestemd door het netwerkteam, dus het verkeerspatroon van een drukke Minecraft-, Source- of FiveM-server is de basislijn, een query wordt alleen beantwoord als hij van een echte speler komt, en alles wat daar niet op lijkt is wat er gedropt wordt.

  • Regels die het gameprotocol spreken, geen generieke UDP-drempels
  • Vervalste query- en handshakefloods worden gedropt; echte spelers worden geverifieerd en nooit geraakt
  • Open zelf een nieuwe gamepoort of pas een limiet aan vanuit de console
  • Draait op elke high-clock configuratie die we aanraden voor servers die op tick rate zitten
Gameserver hosting
  • MinecraftTCP 25565 · Bedrock UDP 19132
  • Source engineCS2, TF2, GMod · UDP 27015
  • FiveM / RedMUDP 30120
  • RustUDP 28015 · RCON
  • ARK / UnrealUDP 7777, 27015
  • TeamSpeak / VoIPUDP 9987 · RTP

Hier wordt het vaakst om gevraagd. Nog veel meer game- en applicatieprotocollen worden op dezelfde manier gefilterd, dus staat het jouwe er niet bij, vraag het dan en we stemmen er een profiel voor af.

Vergeleken

Waar het filter staat maakt het verschil

Een host die je onder aanval nullroute maakt de aanval voor de aanvaller af. Een appliance in je eigen rack ziet alleen wat je uplink al heeft doorgelaten. Filteren in de backbone van de provider is de enige plek met zowel de capaciteit als het uitzicht om allebei te doen.

AanpakServerside.com inlineHost die alleen nullroutetAppliance op locatie
PlaatsingInline aan de rand van de provider, vóór je poortGeen. Al het verkeer wordt gedropt zodra de aanval wordt opgemerktIn je eigen rack, achter je uplink
Waar het draaitOp elk van onze locaties, op het pad dat verkeer toch al neemtNergens; de prefix wordt ingetrokkenEén locatie, achter je eigen uplink
Onder aanval is je dienstBereikbaar; aanvalsverkeer wordt gedropt, schoon verkeer doorgestuurdOffline zolang de nullroute duurt, vaak urenBereikbaar tot de uplink zelf vol loopt
Tijd tot mitigatieOnder een seconde; het filter zit al in het padMinuten tot uren, meestal via een ticketDirect, voor wat door de uplink past
Volumetrische capaciteitBackbonecapaciteit over vier Tier 1-upstreamsNiet van toepassingBegrensd door je poortsnelheid
Zicht op laag 7Ja; protocolbewust filteren dat echte clients verifieert, afgestemd door onze engineersNeeJa, als je er TLS op termineert
KostenInbegrepen bij elke server en transitpoortGratis, plus de storingHardware, licenties en iemand die het beheert

Prijzen

De prijs van de server is de hele prijs

Mitigatie hoort bij het netwerk, het is geen regel op de factuur. Er is geen beschermingsniveau om te kiezen, geen tarief per Gbit/s schoon verkeer en geen kosten wanneer er een aanval komt.

  • Beschermingsniveau of add-onGeen, inbegrepen
  • Kosten per aanval of incidentGeen
  • Kosten voor schoon verkeer of per Gbit/sGeen
  • Bandbreedte gefactureerd voor gedropt aanvalsverkeerGeen
TopprestatiesDDoS inbegrepen

AMD EPYC 9354P

32 Cores @ 3.25 GHz / 3.8 GHz · 512 GB DDR5 · 2x 3.84 TB NVMe

€ 1.165,25/ maand

Beste prijs-kwaliteitDDoS inbegrepen

Intel Xeon E-2388G

8 Cores @ 3.2 GHz / 5.1 GHz · 128 GB DDR4 · 1x 1.92 TB NVMe

€ 211,86/ maand

Maandtarief getoond; per uur, per kwartaal, per half jaar en per jaar draaien op dezelfde hardware. Bekijk alle configuraties

Bekijk het netwerk waar het filter op staat

Doe een BGP-lookup, ping of traceroute vanuit vijf van onze zeven metropolen naar je eigen netwerk. De looking glass laat het pad zien dat je verkeer zou nemen, en waar onze edge daarop ligt.

Veelgestelde vragen

Iets specifieks voor jouw situatie? Vraag het het netwerkteam.

Nee. Het filteren draait inline aan onze edge vóór elke server, vanaf het moment dat hij wordt uitgerold. Je kunt eigen regels toevoegen voor je eigen adresruimte vanuit de console, of poorten en bronnetwerken blokkeren met een firewallgroep, maar het standaardprofiel is al actief.

Word je ergens anders aangevallen?

Host je elders en word je op een nullroute gezet, vertel dan wat je draait en wat erop afkomt. De engineers die de filters afstemmen zeggen je eerlijk of het verplaatsen naar AS55285 het oplost.

Antwoorden komen van de engineers die de edge draaien, met een eerste reactie doorgaans binnen enkele minuten.