Dedizierte Server

Cloud

Cloud-Konsole

Angebunden über Tier-1-Transit

Vier unabhängige Upstream-Carrier hinter 7 Metropolen auf zwei Kontinenten. Getrennte Pfade, überall Dual-Stack, und Mitigationskapazität, die Angriffe im Backbone abfängt statt an Ihrem Port.

Upstream-Carrier

Alle vier führen IPv4 und IPv6 und validieren unsere Announcements mit ASPA. Auf bgp.tools ansehen

IP-Transit: BGP ins gesamte Internet

eBGP-Sessions mit vollständiger Tabelle oder Default-Route über einen Dual-Stack-Backbone, in einem Netz, das Sie auf PeeringDB und bgp.tools nachprüfen können.

Eine Transit-Session ist ein BGP-Peering mit unseren Routern. Sie kündigen uns Ihre Präfixe an; wir kündigen Ihnen eine vollständige Routing-Tabelle an, oder eine einzelne Default-Route, wenn Sie Ihre Edge lieber schlank halten. Ab diesem Moment ist Ihr Adressraum überall dort erreichbar, wohin unser Netz reicht, und das globale Internet über uns.

Sessions sind Dual-Stack (IPv4 und IPv6 über dasselbe Peering) und unterstützen das Traffic Engineering, das Sie erwarten: BGP-Communities und MED zum Steuern von Traffic, und Präfixfilterung aus Ihren IRR-Objekten, gegen RPKI validiert, damit eine falsche Origination auf beiden Seiten verworfen statt weitergegeben wird.

Upstream-seitig ist jeder Transit-Port, den wir betreiben, 100 Gbit/s oder schneller, die Kapazität hinter Ihrer Session ist also nicht der Engpass.

Ports und Commit-Stufen richten sich nach Ihrem Traffic-Profil: von einem kleinen Commit auf einem geteilten Port bis zu dedizierten Ports mit hoher Kapazität für Volumenkunden. Nennen Sie uns Ihr erwartetes Volumen und Ihre Zielmärkte, dann stellen wir Optionen zusammen.

  • Was enthalten ist
  • Vollständige Tabelle oder Default-Route, Ihre Wahl; Dual-Stack IPv4 und IPv6
  • BGP-Communities und MED für Traffic Engineering
  • Präfixfilterung auf Basis von IRR und RPKI in jeder Session
  • Kündigen Sie Ihren eigenen IP-Raum an, oder nutzen Sie unseren
DDoS-Mitigation, im Netz eingebaut

Inline und permanent aktiver Schutz an der Netzwerkkante, kein Scrubbing-Dienst, auf den Sie im Angriffsfall umleiten.

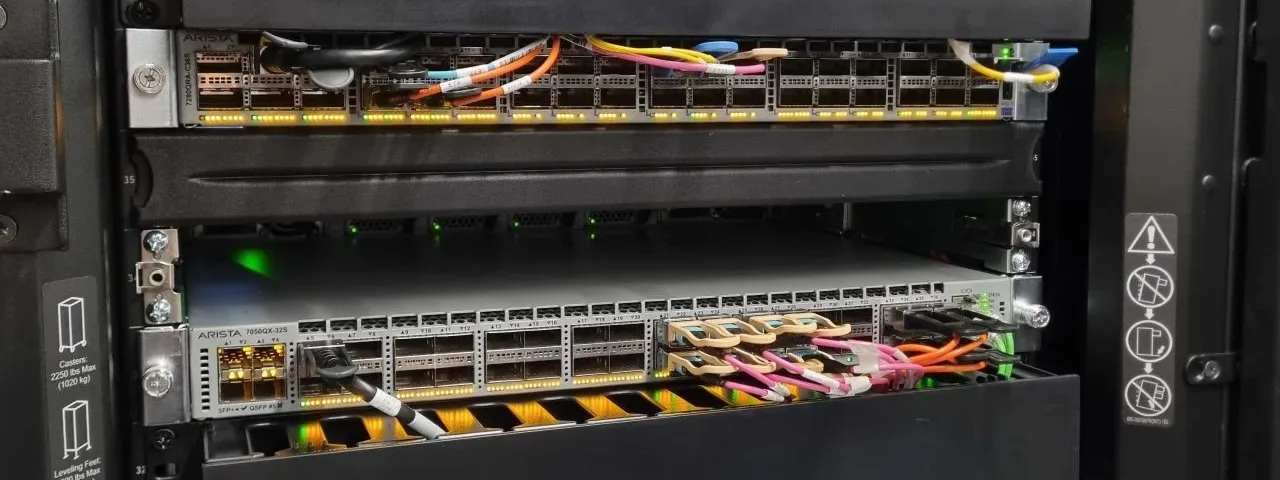
Corero NTD1100 Inline-Mitigation-Appliance, fotografiert vor dem Einbau an einem unserer PoPs.

DDoS-Schutz ist hier kein separates Produkt, auf das Sie routen, wenn etwas schiefgeht. Er läuft inline und permanent, an derselben Netzwerkkante, die Ihren Transit trägt. Traffic wird geprüft und gefiltert, bevor er Sie erreicht, sodass ein Angriff im Backbone abgefangen wird statt vor Ihrer Tür.

Jede Metropole hat ihre eigene Corero NTD1100 im Forwarding-Pfad, sodass ein Angriff dort verworfen wird, wo er ankommt, statt erst in ein Scrubbing-Center gezogen zu werden. Es gibt keine Umleitung, auf die man wartet: Angriffs-Traffic wird in unter einer Sekunde gefiltert.

Die Mitigationsprofile sind auf den Traffic abgestimmt, den unsere Kunden tatsächlich fahren: gängige Web- und Anwendungsmuster sowie bestimmte Gameserver-Titel. Die Filterregeln für Ihre eigenen Präfixe steuern Sie selbst.

  • Was enthalten ist
  • Inline an jedem Standort: keine Umleitung, keine Verzögerung über ein Scrubbing-Center
  • Corero NTD1100 im Pfad, filtert in unter einer Sekunde
  • Filterung an der Netzwerkkante, vor Ihrem Host
  • Profile für Anwendungs- und Gameserver-Traffic
  • Selbst verwaltete Filterregeln für Ihren eigenen Adressraum

IPv4, IPv6 und Bring-your-own-IP

Mieten Sie IPv4 und IPv6 aus unseren Pools, oder bringen Sie Ihren eigenen Adressraum mit und lassen Sie ihn von uns ankündigen.

Sie brauchen Adressen? Mieten Sie IPv4 und IPv6 aus unseren Pools, passend zu Ihrem Deployment. Sie haben bereits eigenen Adressraum? Bringen Sie ihn mit: Wir kündigen Ihre Präfixe aus AS55285 an, sobald uns eine gültige Letter of Authorisation vorliegt und Ihre IRR- und RPKI-Einträge (ROA) zusammenpassen.

Zusätzliche IPv4-Adressen gibt es gegen eine kleine monatliche Gebühr und immer als Subnetz statt als verstreute Einzeladressen, damit Ihre Zuteilung zusammenhängend und als ein Präfix routbar bleibt. Ihren aktuellen Preis nennt Ihnen Ihr Ansprechpartner.

Alles ist standardmäßig Dual-Stack. IPv6 ist in unserem Netz nativ und nicht nachträglich angeflanscht, Sie können also IPv6-first bauen und IPv4 als die Kompatibilitätsschicht behandeln, zu der es gerade wird.

  • Was enthalten ist
  • IPv4 aus unseren Pools gegen eine monatliche Gebühr, immer als Subnetz; aktuellen Preis erfragen
  • IPv6-Zuteilungen, nativ und Dual-Stack
  • BYOIP: Wir kündigen Ihre Präfixe mit gültiger Letter of Authorisation an
  • Unterstützung bei IRR und RPKI (ROA), damit Ihre Routen sauber validieren

Cross-Connects, Peering und Colocation

Treffen Sie uns in carrier-neutralen Rechenzentren in Nordamerika und Europa, ganz ohne Middle-Mile dazwischen.

Unsere Router stehen in carrier-neutralen Rechenzentren von Betreibern wie Netrality, DataBank und Digital Realty. Wenn Sie in einem derselben Gebäude sitzen oder es erreichen können, legt ein Cross-Connect Ihre Geräte direkt auf unsere Fabric, ohne Middle-Mile dazwischen.

Wir peeren settlement-free an den Internetknoten, an denen wir liegen, mit einer offenen, auf PeeringDB registrierten Richtlinie, und bieten Remote Hands für die Fälle, in denen Sie nicht vor Ort sein können. Die vollständige Live-Footprint finden Sie auf unserer Netzwerkseite, Adressen und Compliance der Rechenzentren auf unserer Datacenter-Seite.

  • Was enthalten ist
  • Private Cross-Connects in unseren carrier-neutralen Rechenzentren
  • Offenes, settlement-free Peering an den Knoten, an denen wir liegen
  • Remote Hands, wenn Sie nicht vor Ort sein können
  • Gebäude mit Compliance-Audits

Mit wem wir Traffic austauschen

Direkte, settlement-free Sessions mit den Netzen, hinter denen Ihre Nutzer tatsächlich sitzen, sodass ihr Traffic nie über einen fremden Transit-Provider umweg nimmt.

Alle 626 Peers auf bgp.tools

626

Peer-Netze

4

Upstream-Carrier

210

Downstream-Kunden

6

Internetknoten in Amsterdam

Microsoft

AS8075

Amazon

AS16509

Google

AS15169

Apple

AS714

Cloudflare

AS13335

Akamai

AS20940

Fastly

AS54113

Valve

AS32590

Hetzner

AS24940

OVHcloud

AS16276

DigitalOcean

AS14061

Internetknoten

Offenes, settlement-free Peering mit allen auf den Route-Servern, alle in Amsterdam

NL-ix
Frys-IX
1-NL
LSIX
Speed-IX
INTERIX

Glauben Sie es uns nicht einfach

Fahren Sie ein BGP-Lookup, einen Ping oder ein Traceroute von jedem unserer Standorte gegen Ihr eigenes Netz. Unser öffentliches Looking Glass zeigt Ihnen genau, wie sich unser Routing verhält, bevor Sie etwas unterschreiben.

Transit-Angebot anfordern

Der Preis richtet sich nach Ihrem Traffic-Profil. Schicken Sie uns diese vier Angaben, dann meldet sich das Netzwerkteam mit Optionen.

  • 1Erwartetes Traffic-Volumen und 95-Perzentil-Commit
  • 2Ziel-Metropolen, und ob Sie mehr als eine brauchen
  • 3Die Präfixe, die Sie ankündigen werden, und Ihre ASN
  • 4Zeitplan, und ob Sie einen Cross-Connect brauchen

Die Antwort kommt von den Netzwerk-Engineers, die AS55285 betreiben, in der Regel innerhalb eines Werktags.

Häufig gestellte Fragen

Noch unsicher? Fragen Sie das Netzwerkteam direkt.

IP-Transit ist der Dienst, Ihren Traffic über das Netz eines Anbieters zum Rest des Internets und zurück zu tragen. Sie bauen eine BGP-Session auf, kündigen Ihre IP-Präfixe an und erhalten eine Route zu allem, womit der Anbieter verbunden ist. So erreichen Netze (Hosting-Unternehmen, ISPs, Unternehmen) das globale Internet, ohne mit jedem einzeln zu peeren.