Dedizierte Server

Cloud

Cloud-Konsole

So funktioniert es

Erkennen, filtern, weiterleiten. Im Pfad, jederzeit.

Die meisten Anbieter verkaufen Mitigation als Ort, an den Sie Ihren Traffic schicken, wenn etwas schiefgeht. Bei uns ist sie eine Stufe, die jedes Paket ohnehin am ankommenden PoP durchläuft. Es gibt also nichts umzuleiten, keinen Tunnel aufzubauen und kein Zeitfenster, in dem der Angriff ungefiltert ankommt.

  1. Stufe 1

    Erkennen

    Die Corero-Appliance beobachtet jedes Paket im Weiterleitungspfad und bildet pro Präfix eine Baseline. Abweichungen bei Rate, Protokollmix oder Quellverteilung lösen die Mitigation automatisch aus, ohne Operator und ohne Ticket.

    • Verhaltensbasierte Erkennung
    • Baseline pro Präfix
    • Automatisch, ohne Ticket
  2. Stufe 2

    Filtern

    Die Appliance prüft den Protokollzustand, begrenzt Floods und erkennt bekannte Reflection- und Amplification-Muster bei Line Rate. Darüber hinaus versteht sie das Anwendungsprotokoll selbst: Eine Anfrage an Ihr Spiel oder Ihren Dienst wird daran gemessen, was ein echter Client sendet, und nur dann beantwortet, wenn sie von einem stammt. Legitime Verbindungen laufen durch; Angriffspakete werden am Edge verworfen.

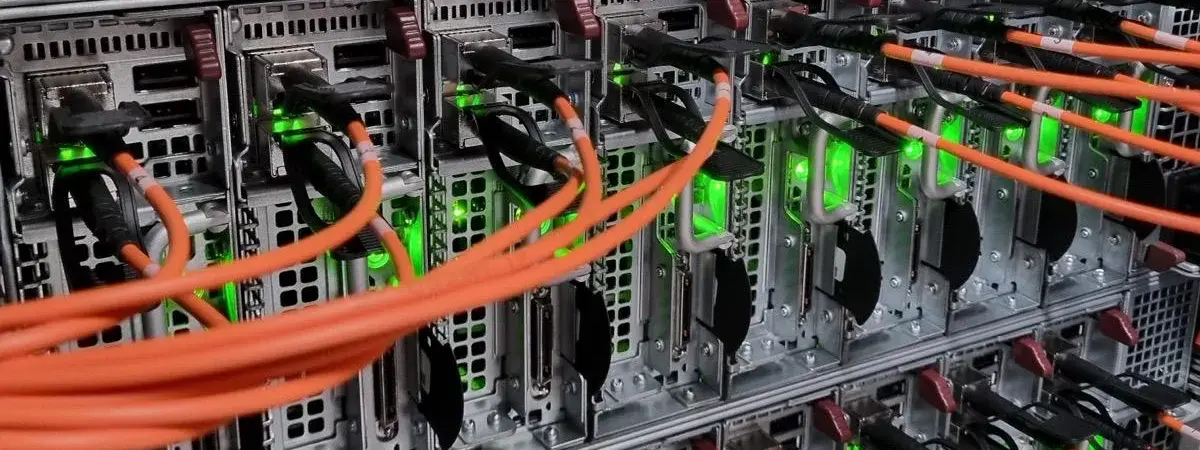
    Corero NTD1100 Inline-Mitigation-Appliance, fotografiert vor dem Einbau an einem unserer PoPs.
    • Protokollprüfung
    • Reflection und Amplification
    • Kennt das Anwendungsprotokoll
    • L7-Anfragefilterung
  3. Stufe 3

    Weiterleiten

    Sauberer Traffic erreicht Ihren Server auf demselben Weg wie immer, weil der Filter an dem Standort steht, an dem Ihr Traffic angekommen ist, und nicht in einem Scrubbing Center anderswo. Kein GRE-Tunnel, keine asymmetrische Rückroute, kein zusätzlicher Round-Trip: Ihre Latenz und Ihre Logs sehen während eines Angriffs aus wie davor.

    • Vor Ort gefiltert
    • Kein GRE-Tunnel
    • Symmetrisches Routing
  4. Stufe 4

    Abstimmen

    Die Profile richten sich nach dem Traffic, den Sie fahren. Unsere Netzwerk-Engineers schreiben die Filterregeln für Ihre Anwendung und stimmen sie auf Ihren echten Traffic ab, und Sie behalten aus der Konsole die eigene Kontrolle über die Regeln für Ihre Präfixe. Öffnen Sie einen Spiel-Port, setzen Sie eine Monitoring-Quelle auf die Whitelist oder verschärfen Sie ein UDP-Limit, ohne auf uns zu warten. Mit Firewall-Gruppen, die auf dem Access-Switch vor Ihrem Server laufen, sperren Sie außerdem Traffic nach Protokoll, Port und Quellnetz.

    • Vom Netzwerkteam abgestimmt
    • Regeln in Eigenregie
    • Konsole und API

Was er stoppt

Abdeckung über Layer 3, 4 und 7

Volumetrische Floods sind die lauten, aber die Angriffe, die Gameserver und APIs offline nehmen, sind meist kleiner und gezielter. Dieselbe Appliance nimmt beide, und zwar dort, wo der Traffic ankommt, damit der kleine Angriff nicht derjenige ist, der durch einen groben Filter weiter oben schlüpft.

Layer 3 · Netzwerk

Volumetrische Floods

Angriffe, die Ihren Port füllen wollen. Im Backbone vor dem Edge aufgefangen, verteilt über vier Tier-1-Upstreams.

  • UDP- und ICMP-Floods
  • DNS-, NTP-, SSDP-, CLDAP-, SNMP- und CHARGEN-Reflection
  • IP-Fragment-Floods
  • Carpet Bombing über ein Präfix
Layer 4 · Transport

Protokoll- und Zustandserschöpfung

Kleinere Angriffe, die es auf Verbindungstabellen und Kernel-Zustand abgesehen haben statt auf Bandbreite.

  • SYN-, ACK- und RST-Floods
  • Erschöpfung der TCP-Verbindungen
  • Sweeps mit gefälschten Quellen
  • Fehlerhafte und zustandslose Pakete
Layer 7 · Anwendung

Anwendungs-Floods

Anfragen, die einzeln gültig aussehen und sich erst in Menge oder Muster verraten. Der Filter spricht das Protokoll hinter dem Port und prüft vor dem Weiterleiten, ob eine Anfrage von einem echten Client kommt, sodass gefälschte und geskriptete Abfragen den Server nie erreichen.

  • HTTP-GET- und -POST-Floods
  • Slow-Request-Angriffe
  • Cache-brechende Abfragemuster
  • Abfrage-Floods auf Spielprotokolle

Gameserver

Profile, die wissen, wie ein Game Tick aussieht

Generische UDP-Limits behandeln eine volle Lobby wie einen Angriff. Unsere Filterprofile verstehen jedes Spielprotokoll und werden vom Netzwerkteam abgestimmt. Damit ist das Verkehrsmuster eines gut besuchten Minecraft-, Source- oder FiveM-Servers die Baseline, eine Abfrage wird nur beantwortet, wenn sie von einem echten Spieler kommt, und verworfen wird, was danach nicht aussieht.

  • Regeln, die das Spielprotokoll sprechen, keine generischen UDP-Schwellen
  • Gefälschte Abfrage- und Handshake-Floods werden verworfen; echte Spieler werden verifiziert und nie angetastet
  • Öffnen Sie einen neuen Spiel-Port oder ändern Sie ein Limit selbst aus der Konsole
  • Läuft auf jeder High-Clock-Konfiguration, die wir für Tick-Rate-gebundene Server empfehlen
Gameserver-Hosting
  • MinecraftTCP 25565 · Bedrock UDP 19132
  • Source engineCS2, TF2, GMod · UDP 27015
  • FiveM / RedMUDP 30120
  • RustUDP 28015 · RCON
  • ARK / UnrealUDP 7777, 27015
  • TeamSpeak / VoIPUDP 9987 · RTP

Danach wird am häufigsten gefragt. Viele weitere Spiel- und Anwendungsprotokolle werden genauso gefiltert. Ist Ihres nicht dabei, fragen Sie nach, und wir stimmen ein Profil dafür ab.

Im Vergleich

Wo der Filter sitzt, entscheidet alles

Ein Hoster, der Sie unter Angriff nullroutet, erledigt den Angriff für den Angreifer. Eine Appliance im eigenen Rack sieht nur, was der Uplink bereits durchgelassen hat. Im Backbone des Anbieters zu filtern ist der einzige Ort mit der Kapazität und dem Überblick für beides.

AnsatzServerside.com inlineHoster, der nur nullroutetAppliance vor Ort
PlatzierungInline am Anbieter-Edge, vor Ihrem PortKeine. Der Traffic wird komplett verworfen, sobald der Angriff auffälltIn Ihrem Rack, hinter Ihrem Uplink
Wo sie läuftAn jedem unserer Standorte, auf dem Weg, den der Traffic ohnehin nimmtNirgends; das Präfix wird zurückgezogenEin Standort, hinter Ihrem eigenen Uplink
Unter Angriff ist Ihr DienstErreichbar; Angriffstraffic wird verworfen, sauberer Traffic weitergeleitetOffline für die Dauer der Nullroute, oft stundenlangErreichbar, bis der Uplink selbst ausgelastet ist
Zeit bis zur MitigationUnter einer Sekunde; die Filterung sitzt bereits im PfadMinuten bis Stunden, meist per TicketSofort für alles, was durch den Uplink passt
Volumetrische KapazitätBackbone-Kapazität über vier Tier-1-UpstreamsNicht zutreffendBegrenzt durch Ihre Portgeschwindigkeit
Sicht auf Layer 7Ja; protokollbewusste Filterung, die echte Clients verifiziert, abgestimmt von unseren EngineersNeinJa, wenn Sie TLS darauf terminieren
KostenBei jedem Server und jedem Transit-Port inklusiveKostenlos, dazu der AusfallHardware, Lizenzen und jemand, der sie betreibt

Preise

Der Preis des Servers ist der ganze Preis

Mitigation gehört zum Netz und ist kein Rechnungsposten. Es gibt keine Schutzstufe zu wählen, kein Entgelt pro Gbit/s sauberem Traffic und keine Kosten, wenn ein Angriff kommt.

  • Schutzstufe oder Add-onKeine, inklusive
  • Entgelt pro Angriff oder VorfallKeines
  • Entgelt für sauberen Traffic oder pro Gbit/sKeines
  • Abgerechnete Bandbreite für verworfenen AngriffstrafficKeine
Top-LeistungDDoS inklusive

AMD EPYC 9354P

32 Cores @ 3.25 GHz / 3.8 GHz · 512 GB DDR5 · 2x 3.84 TB NVMe

1.165,25 €/ Monat

Bestes Preis-Leistungs-VerhältnisDDoS inklusive

Intel Xeon E-2388G

8 Cores @ 3.2 GHz / 5.1 GHz · 128 GB DDR4 · 1x 1.92 TB NVMe

211,86 €/ Monat

Angezeigt ist der Monatspreis; stündliche, vierteljährliche, halbjährliche und jährliche Laufzeiten laufen auf derselben Hardware. Alle Konfigurationen ansehen

Sehen Sie das Netz, auf dem der Filter sitzt

Führen Sie ein BGP-Lookup, einen Ping oder ein Traceroute aus fünf unserer sieben Metropolen gegen Ihr eigenes Netz aus. Das Looking Glass zeigt den Weg, den Ihr Traffic nehmen würde, und wo unser Edge darauf liegt.

Häufig gestellte Fragen

Etwas Spezielles zu Ihrem Setup? Fragen Sie das Netzwerkteam.

Nein. Die Filterung läuft ab dem Moment der Bereitstellung inline an unserem Edge vor jedem Server. Sie können aus der Konsole eigene Regeln für Ihren Adressraum ergänzen oder Ports und Quellnetze mit einer Firewall-Gruppe sperren, aber das Standardprofil ist bereits aktiv.

Werden Sie anderswo angegriffen?

Wenn Sie woanders hosten und nullgeroutet werden, schreiben Sie uns, was Sie betreiben und was darauf einschlägt. Die Engineers, die die Filter abstimmen, sagen Ihnen ehrlich, ob ein Umzug auf AS55285 das löst.

Antworten kommen von den Engineers, die den Edge betreiben; die erste Rückmeldung kommt in der Regel innerhalb weniger Minuten.