

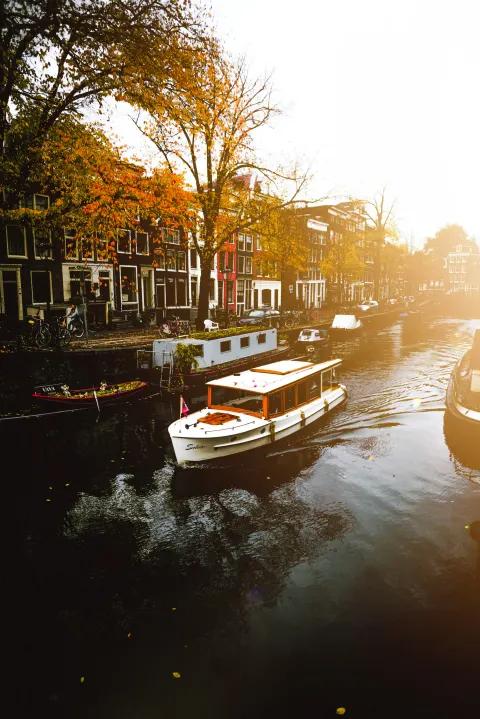
Amsterdam
Site Digital Realty à Schiphol-Rijk, avec une seconde présence à Nikhef, Science Park
Peering sur 6 points d'échange via Orange RGPD
Voir les serveurs à Amsterdam Serveurs dédiés Windows Server 2022 et 2025 mono-locataires sur notre réseau ASN 55285, provisionnés en moins d’une minute. Accès administrateur RDP complet, chaque cœur physique à vous : apportez votre propre licence ou ajoutez-en une via notre SPLA à la commande.
Un serveur dédié Windows Server est une machine physique mono-locataire qui exécute Windows Server directement sur le matériel : aucun hyperviseur, aucune colocation. Vous disposez d’un accès administrateur complet via RDP, de chaque cœur physique et de performances prévisibles pour les charges de travail sensibles à la licence comme SQL Server, Active Directory et IIS.
Comme la machine vous est entièrement dédiée, la licence est flexible : apportez votre propre image et licence Windows (BYOL), ou ajoutez une licence Windows Server via notre SPLA et payez-la mensuellement, chiffrée lors du processus de commande. Nous proposons Windows Server 2022 et Windows Server 2025.
Vous ne savez pas quelle version de Windows Server faire tourner ? Consultez notre guide des versions de Windows Server.
Loading...
En ligne en moins d’une minute
Notre stack de provisioning unique installe le bare metal et vous remet un Windows Server prêt pour le RDP en moins d’une minute : aucune file d’attente, aucun média d’installation manuel.
Mitigation DDoS permanente
Une protection DDoS inline permanente et complète, avec des profils applicatifs et gaming réglés, est incluse sur chaque serveur de notre propre réseau, un véritable avantage pour les serveurs Windows de jeu et d’application exposés à Internet.
La licence à votre manière
Apportez votre propre licence Windows sur matériel dédié, ou licenciez via notre SPLA par cœur et payez mensuellement, chiffré à la commande. Accès administrateur complet dans les deux cas ; non infogéré par défaut.
Notre réseau est AS55285 et vous pouvez vérifier notre routage et notre peering : PeeringDB · bgp.tools
Chaque serveur dédié Serverside peut faire tourner Windows Server 2022 ou 2025. Voici deux configurations adaptées à la licence Windows par cœur. Parcourez la gamme complète de serveurs dédiés.
Disponible à :Amsterdam, Frankfurt, London, New Jersey, Chicago, Dallas, Los Angeles
Il n'y a pas encore de datacenter dans votre pays. Vos serveurs tournent sur les sites ci-dessous, dans l'UE, sur notre propre réseau.
Site Digital Realty à Schiphol-Rijk, avec une seconde présence à Nikhef, Science Park
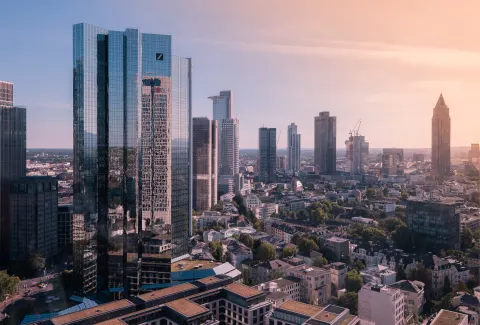
Campus Equinix à Francfort, atteint par notre propre backbone
Facturation
En EUR par Serverside Networks Inc.
Contact
Support 24/7
Windows Server se licencie par cœur physique, et non par machine virtuelle, avec un minimum de 8 licences de cœur par processeur et 16 par serveur. Sur un serveur dédié Serverside, vous avez deux voies, et vous choisissez à la commande.
Apportez votre propre licence (BYOL) : comme le matériel est entièrement dédié et mono-locataire, vous pouvez généralement y déployer vos propres licences Windows Server au titre des Outsourcing Software Management Rights et du Flexible Virtualization Benefit de Microsoft. C’est la distinction clé par rapport à l’hébergement partagé ou multi-locataire, où ces droits ne s’appliquent pas. Notez que Windows Server lui-même n’est pas couvert par la License Mobility classique via Software Assurance, si bien que l’éligibilité dépend de votre licence précise et de son statut d’abonnement ou de Software Assurance, à confirmer avec votre revendeur.
SPLA (Services Provider License Agreement) : autrement, nous pouvons licencier Windows Server pour vous via notre SPLA. C’est le modèle mensuel, par cœur physique, de Microsoft pour les hébergeurs : vous louez la licence aussi longtemps que vous faites tourner le serveur, sans achat initial et sans CAL Windows Server à gérer. Nous chiffrons le montant SPLA lors du processus de commande ; il s’échelonne avec le nombre de cœurs de la machine que vous choisissez, ce qui est l’une des raisons pour lesquelles des CPU à haute fréquence et faible nombre de cœurs peuvent être le choix économique pour de nombreuses charges de travail Windows.
L’édition que vous licenciez modifie vos droits de virtualisation, et cela compte si vous comptez faire tourner Hyper-V sur la machine. Les deux éditions sont par ailleurs comparables en fonctionnalités pour la plupart des rôles.
Standard accorde deux environnements de système d’exploitation par serveur pleinement licencié : en pratique, l’hôte plus deux VM Windows Server (ou deux VM si l’hôte n’exécute que le rôle Hyper-V). Empiler un second jeu de licences de cœur sur les mêmes cœurs achète deux VM supplémentaires. Datacenter accorde un nombre illimité de VM Windows Server sur les cœurs licenciés, ce qui en fait le choix économique dès que vous faites tourner environ huit à dix VM sur un hôte. Si vous ne virtualisez pas Windows et voulez simplement une seule charge de travail Windows sur la machine, Standard est généralement le bon choix.
Le Bureau à distance est la façon dont vous administrez un serveur Windows, et un endpoint RDP laissé ouvert sur le port TCP 3389 vers tout Internet est la surface la plus attaquée sous Windows. Le password-spraying et le brute-force automatisés contre un 3389 exposé sont constants. Ne le laissez jamais ouvert au monde entier ; mettez-le derrière un filtre et verrouillez qui peut l’atteindre.
Vous gérez vos propres règles de pare-feu au niveau réseau depuis votre tableau de bord, si bien que le filtrage a lieu devant la machine plutôt que seulement dans le Pare-feu Windows sur la machine : mitigation DDoS et gestion des règles en self-service en amont, le Pare-feu Windows derrière, une défense en profondeur où aucune des deux couches n’est votre point de défaillance unique. Si vous vous verrouillez malgré tout (une mauvaise règle, un changement de pare-feu, un mauvais réglage RDP), la console KVM vous donne un accès hors bande quand le RDP est injoignable : regardez la machine démarrer, corrigez le pilote de NIC, le pare-feu ou le réglage qui l’a cassé, et revenez sans ouvrir de ticket de support.
Au-delà de la couche réseau, vous devez aussi durcir l’OS lui-même. Une base de départ raisonnable sur une machine Windows Serverside neuve :
Le bare metal convient aux charges de travail Windows sensibles à la licence ou à la latence, car des cœurs physiques fixes et l’absence de taxe d’hyperviseur rendent à la fois la licence et les performances prévisibles.
Active Directory est le cas où la topologie réseau compte le plus : un contrôleur de domaine ne devrait presque jamais se trouver directement sur une adresse publique. Placez vos serveurs sur un réseau privé entre eux et gardez les DC de ce côté privé, en ne plaçant dans une DMZ définie par le client que les membres qui doivent réellement faire face à Internet : un front-end web public, un relais de bordure. La réplication de domaine, le LDAP et le trafic Kerberos restent alors entièrement à l’écart de l’interface publique.
C’est le schéma multi-tier classique : le membre exposé dans la DMZ, la couche d’identité isolée derrière, et le réseau privé qui porte tout ce qui ne doit jamais quitter votre propre périmètre. Vous définissez la segmentation, si bien que le DC n’a jamais à répondre à un paquet venu de l’Internet ouvert.
Windows Server 2025 est devenu généralement disponible le 1er novembre 2024 en tant que version Long-Term Servicing Channel actuelle, si bien que 2022 comme 2025 sont des choix supportés et actuels. La version 2025 apporte un noyau plus récent, un durcissement de sécurité (améliorations des identifiants et d’Active Directory, SMB over QUIC désormais disponible en Standard et Datacenter plutôt qu’en Azure Edition uniquement), des gains de performances et la prise en charge du hotpatching.
Le hotpatching vous permet d’appliquer de nombreuses mises à jour de sécurité à du code en cours d’exécution sans redémarrage, réduisant le nombre de mois nécessitant un redémarrage par an. Il est livré pour Windows Server 2025 via Azure Arc ; les conditions commerciales de Microsoft à son sujet ont évolué depuis le lancement, confirmez donc l’arrangement actuel plutôt que de supposer un tarif fixe. Si le patching sans redémarrage est une priorité, 2025 est la version à choisir.
Choisissez 2022 pour une compatibilité maximale avec les logiciels certifiés contre lui et un historique plus long ; choisissez 2025 pour le jeu de fonctionnalités plus récent, le hotpatching et la plus longue fenêtre de support. Nous installons l’une ou l’autre en moins d’une minute, si bien que le choix porte sur vos logiciels, pas sur notre provisioning.
Windows Server est livré avec Microsoft Defender Antivirus activé et reçoit des mises à jour de sécurité cumulatives sur la cadence mensuelle du « Patch Tuesday » (le deuxième mardi de chaque mois), avec des correctifs hors bande pour les CVE urgentes. Comme votre serveur Serverside est non infogéré par défaut, rester à jour est de votre responsabilité ; une machine Windows exposée à Internet qui manque un Patch Tuesday est une cible facile.
Mettez en place un plan de patching dès le premier jour : planifiez les mises à jour via Windows Update, WSUS ou votre outillage de gestion de configuration, gardez Defender (ou l’EDR de votre choix) actif et à jour, et prévoyez des fenêtres de redémarrage, ou faites tourner Windows Server 2025 avec le hotpatching pour réduire la fréquence à laquelle ces redémarrages interrompent le service. Un patching infogéré peut être mis en place si vous préférez que nous nous en chargions.
Windows Server 2022 ou 2025 sur matériel dédié, en ligne en moins d’une minute, avec mitigation DDoS permanente incluse et la licence à votre manière.
Cela dépend de la voie. Si vous licenciez via notre SPLA, Windows Server est facturé mensuellement par cœur physique et nous chiffrons le montant exact lors du processus de commande, selon le serveur que vous choisissez ; il n’y a pas de CAL Windows Server à acheter. Si vous apportez votre propre licence, il n’y a aucune ligne de licence d’OS de notre part. Nous ne publions pas de prix forfaitaire car la licence par cœur s’échelonne avec la machine.
Dedicated Servers
Compare every bare metal configuration, billed hourly and deployed from our console or API.
Dedicated Servers in Amsterdam
Bare metal in AMS3 and Nikhef, peering across six Amsterdam exchanges for low-latency reach across Europe.
Dedicated Servers in Chicago
Bare metal in Chicago, a primary long-haul fiber access point at the heart of North America.
Ottawa, ON, Canada
Fièrement  canadien et
 néerlandais
En EUR par Serverside Networks Inc.